



Троян Vidar меняет IP-адреса и начал использовать Tor-релеи

Троян Vidar меняет IP-адреса и начал использовать Tor-релеи

Троян Vidar меняет IP-адреса и начал использовать Tor-релеи

Киберпреступники, стоящие за Vidar, продолжают вносить изменения в бэкенд-инфраструктуру, стремясь сократить свой след в Сети. Меняя хостинг, владельцы инфостилера, по данным Team Cymru, отдают предпочтение провайдерам Молдавии и России.

В начале года исследователи заметили, что операторы криминального сервиса на основе трояна разделили свою инфраструктуру на две части: одну выделили постоянным клиентам, другую оставили для собственных нужд и, возможно, для VIP-персон.

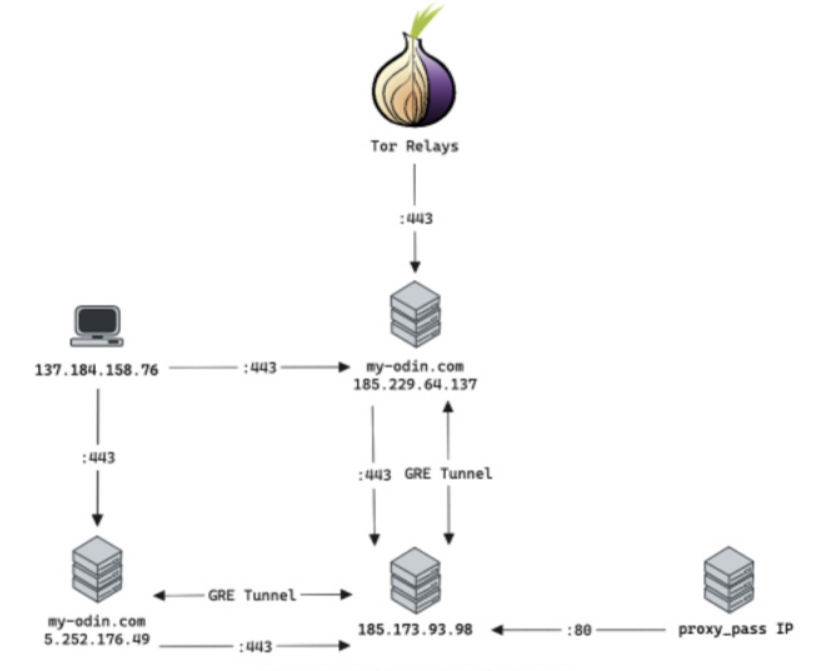
Основным доменом во всех операциях Vidar является my-odin[.]com; он используется и для размещения панелей управления, и для аутентификации аффилиатов, и для расшаривания файлов. До недавнего времени файлы с сайта можно было загружать без авторизации, а теперь, по словам экспертов, пользователя перенаправляют на страницу входа.

Сервер, на котором размещен этот сайт, за три месяца трижды сменился. Вначале домен разрешался в IP 186.2.166[.]15, затем в 5.252.179[.]201, а в конце марта — уже в 5.252.176[.]49.

Примерно в то же время был реализован доступ к my-odin[.]com через VPN. На 5.252.176[.]49 были также зафиксированы исходящие соединения с легитимным сайтом blonk[.]co и хостом, расположенным в России (185.173.93[.]98:443).

К началу мая у головного сайта Vidar появился новый IP-адрес — 185.229.64[.]137, а операторы трояна получили возможность доступа к аккаунтам и репозиториям через Tor-релеи.


Коммерческий инфостилер Vidar активен в интернете с 2018 года и предоставляется в пользование как услуга (Malware-as-a-Service, MaaS). Зловред обычно распространяется через спам-рассылки и сайты, рекламирующие пиратский софт. Злоумышленники также могут с этой целью использовать Google Ads или программы-загрузчики вроде Bumblebee.

Подпишитесь на новости

RUTUBE отразил 300 DDoS-атак за квартал, рост в 2,4 раза

В третьем квартале 2026 года «ГПМ Цифровые Инновации» отразила 300 DDoS-атак — в 2,4 раза больше, чем во втором. За январь–сентябрь число отражённых атак превысило 530. У атакующих, судя по цифрам, квартальный план тоже был напряжённый.

Статистику предоставила компания, отвечающая за информационную безопасность видеоплатформ и предприятий «Газпром-Медиа Холдинга».

За девять месяцев показатель оказался в 4,5 раза выше, чем за аналогичный период 2025-го, и на 140% превысил результат всего прошлого года.

Заместитель генерального директора, глава цифровых активов холдинга Сергей Косинский связывает изменение экономики кибератак с распространением ИИ. По его оценке, технологии удешевляют подготовку и запуск атак: сценарии, которые раньше требовали квалифицированной команды и недель работы, становится проще адаптировать и тиражировать.

Это не означает, что каждая атака успешна. Речь, по мнению Косинского, о снижении порога входа и переходе к массовому производству атак.

В ответ холдинг намерен автоматизировать реагирование, сокращать время между обнаружением угрозы и её локализацией, а также повышать устойчивость инфраструктуры видеоплатформ.

Доля атак, при подготовке которых подтверждено использование ИИ, в предоставленных данных не указана. Поэтому рост числа DDoS-атак и оценку роли нейросетей стоит различать: первое компания подкрепляет статистикой, второе — объяснение тенденции со стороны руководства.

RSS: Новости на портале Anti-Malware.ru