



Kaspersky назвала наиболее востребованные MaaS-вредоносы

Kaspersky назвала наиболее востребованные MaaS-вредоносы

Kaspersky назвала наиболее востребованные MaaS-вредоносы

Исследователи из «Лаборатории Касперского» вычислили наиболее популярные типы вредоносных программ, которые злоумышленники распространяют по сервисной модели — MaaS (Malware-as-a-Service, «вредонос как услуга»).

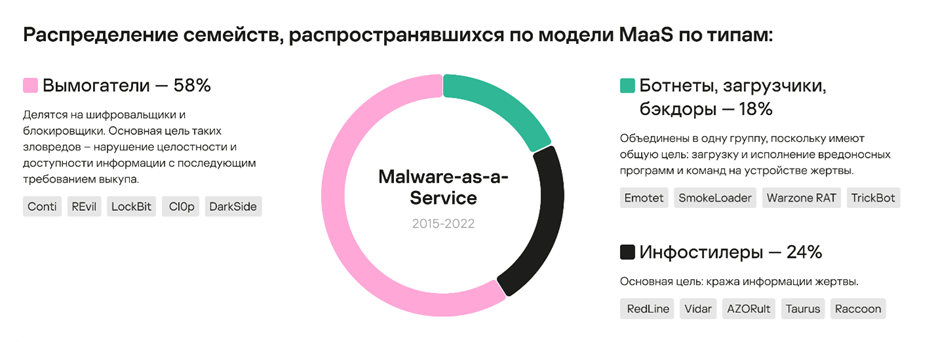
Изучив 97 семейств вредоносов, Kaspersky выяснила, что более половины доступных по модели MaaS являются программами-вымогателями. Инфостилеры составили 24%, а 18% занимают ботнеты, загрузчики и бэкдоры.

Высокая популярность шифровальщиков объясняется их способностью принести операторам быструю и большую прибыль. Злоумышленники могут бесплатно подписаться на Ransomware-as-a-Service (RaaS), а затем оплатить услугу после успешной атаки. Стоимость определяется процентом от выкупа (обычно составляет от 10% до 40%). Однако вступить в такую партнерскую программу не так просто.

У инфостилеров задача немного другая: они предназначены для кражи данных, включая логины, пароли, информацию о банковских картах и криптовалютных кошельках. Их услуги обычно оплачиваются по модели подписки, стоимость составляет от 100 до 300 долларов в месяц.

Ботнеты, загрузчики и бэкдоры, объединённые в одну группу, используются для загрузки и запуска других вредоносных программ. Как правило, такие зловреды стоят дороже инфостилеров из-за более сложного кода и дополнительной инфраструктуры, необходимой для их эффективной работы. Например, загрузчик Matanbuchus может стоить до 4900 долларов в месяц за стандартную версию.

Как подчеркивает Александр Забровский, аналитик Kaspersky Digital Footprint Intelligence, результаты исследования «Лаборатории Касперского» помогут специалистам лучше понять ландшафт киберугроз и повысить защищённость пользователей и организаций.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru