



Kaspersky назвала наиболее востребованные MaaS-вредоносы

Kaspersky назвала наиболее востребованные MaaS-вредоносы

Kaspersky назвала наиболее востребованные MaaS-вредоносы

Исследователи из «Лаборатории Касперского» вычислили наиболее популярные типы вредоносных программ, которые злоумышленники распространяют по сервисной модели — MaaS (Malware-as-a-Service, «вредонос как услуга»).

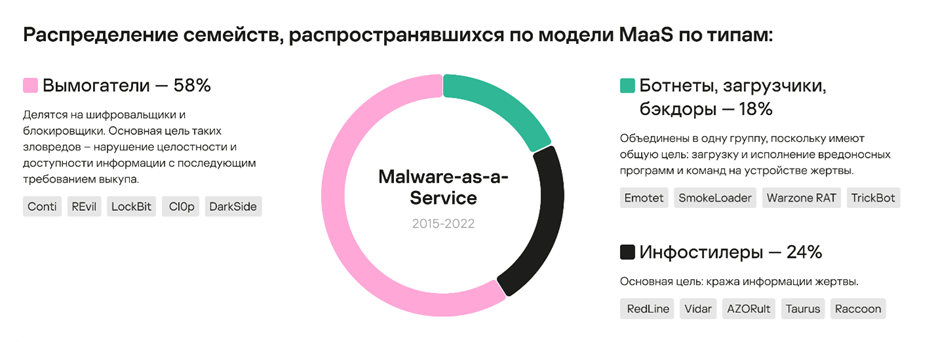
Изучив 97 семейств вредоносов, Kaspersky выяснила, что более половины доступных по модели MaaS являются программами-вымогателями. Инфостилеры составили 24%, а 18% занимают ботнеты, загрузчики и бэкдоры.

Высокая популярность шифровальщиков объясняется их способностью принести операторам быструю и большую прибыль. Злоумышленники могут бесплатно подписаться на Ransomware-as-a-Service (RaaS), а затем оплатить услугу после успешной атаки. Стоимость определяется процентом от выкупа (обычно составляет от 10% до 40%). Однако вступить в такую партнерскую программу не так просто.

У инфостилеров задача немного другая: они предназначены для кражи данных, включая логины, пароли, информацию о банковских картах и криптовалютных кошельках. Их услуги обычно оплачиваются по модели подписки, стоимость составляет от 100 до 300 долларов в месяц.

Ботнеты, загрузчики и бэкдоры, объединённые в одну группу, используются для загрузки и запуска других вредоносных программ. Как правило, такие зловреды стоят дороже инфостилеров из-за более сложного кода и дополнительной инфраструктуры, необходимой для их эффективной работы. Например, загрузчик Matanbuchus может стоить до 4900 долларов в месяц за стандартную версию.

Как подчеркивает Александр Забровский, аналитик Kaspersky Digital Footprint Intelligence, результаты исследования «Лаборатории Касперского» помогут специалистам лучше понять ландшафт киберугроз и повысить защищённость пользователей и организаций.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru