



Загрузчик DoubleFinger помогает скрыть кражу ключей от криптокошельков

Загрузчик DoubleFinger помогает скрыть кражу ключей от криптокошельков

Загрузчик DoubleFinger помогает скрыть кражу ключей от криптокошельков

В «Лаборатории Касперского» разобрали новую сложную угрозу — загрузчика DoubleFinger, полагающегося на шелл-коды и стеганографию. Исполняемый поэтапно Windows-зловред используется в основном для доставки инфостилера GreetingGhoul, заточенного под крипту.

По данным Kaspersky, многоступенчатый даунлоадер распространяется через целевой аттач-спам. При открытии PIF-вложения выполняется первый этап DoubleFinger — модифицированный файл espexe.exe (Microsoft Windows Economical Service Provider Application) с шелл-кодом.

В ходе его исполнения на машину с Imgur.com загружается PNG с зашифрованным содержимым. Пейлоад состоит из нескольких файлов:

  1. PNG с картинкой, в которой спрятан (стеганография) пейлоад четвертого этапа;
  2. зашифрованный блок данных;
  3. легитимный java.exe, используемый для загрузки шелл-кода второго этапа по методу DLL sideloading;
  4. шелл-код второго этапа (msvcr100.dll).

Файл msvcr100.dll тоже модифицирован и по структуре и функциональности схож с загрузчиком первого этапа. Этот шелл-код загружает, расшифровывает и выполняет пейлоад третьего этапа.

Следующий компонент DoubleFinger, по словам экспертов, значительно отличается от первых двух. Так, он использует вызовы низкоуровневых служб Windows через штатный API, а также загружает в память процесса файл ntdll.dll, чтобы обойти хуки средств защиты.

Основной задачей вредоноса является расшифровка и запуск полезной нагрузки четвертого этапа. Анализ показал, что для ее сокрытия используется довольно простой метод стеганографии. Сам шелл-код тоже незамысловат и содержит пейлоад пятого этапа, исполняемый с использованием техники Process Doppelgänging.


Компонент пятого этапа создает в системе запланированное задание на ежедневный запуск GreetingGhoul в определенное время. Инфостилер загружается тоже в виде PNG-файла с зашифрованным содержимым.

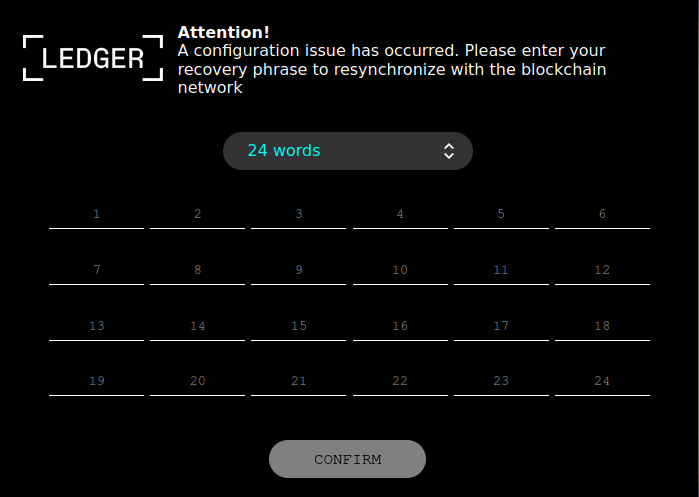
Целевой зловред состоит из двух основных компонентов. Один создает с помощью Microsoft WebView2 оверлеи — поддельные окна с формой восстановления доступа к криптокошельку; другой ищет такие приложения и крадет конфиденциальные данные (к примеру, сид-фразы).


Найдены также несколько образцов DoubleFinger, загружающих инструмент удаленного администрирования Remcos, популярный у киберпреступников. В коде RAT, раздаваемого с помощью нового загрузчика, обнаружены текстовые фрагменты на искаженном транслите.

Так, URL-адрес командного сервера начинается со слова «Privetsvoyu»; в другом месте встретилась строка salamvsembratyamyazadehayustutlokeretodlyagadovveubilinashusferu. Не исключено, что это умышленно привнесенный ложный след. Жертвы данной Remcos-кампании выявлены в США, Европе и Латинской Америке.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru