



Загрузчик DoubleFinger помогает скрыть кражу ключей от криптокошельков

Загрузчик DoubleFinger помогает скрыть кражу ключей от криптокошельков

Загрузчик DoubleFinger помогает скрыть кражу ключей от криптокошельков

В «Лаборатории Касперского» разобрали новую сложную угрозу — загрузчика DoubleFinger, полагающегося на шелл-коды и стеганографию. Исполняемый поэтапно Windows-зловред используется в основном для доставки инфостилера GreetingGhoul, заточенного под крипту.

По данным Kaspersky, многоступенчатый даунлоадер распространяется через целевой аттач-спам. При открытии PIF-вложения выполняется первый этап DoubleFinger — модифицированный файл espexe.exe (Microsoft Windows Economical Service Provider Application) с шелл-кодом.

В ходе его исполнения на машину с Imgur.com загружается PNG с зашифрованным содержимым. Пейлоад состоит из нескольких файлов:

  1. PNG с картинкой, в которой спрятан (стеганография) пейлоад четвертого этапа;
  2. зашифрованный блок данных;
  3. легитимный java.exe, используемый для загрузки шелл-кода второго этапа по методу DLL sideloading;
  4. шелл-код второго этапа (msvcr100.dll).

Файл msvcr100.dll тоже модифицирован и по структуре и функциональности схож с загрузчиком первого этапа. Этот шелл-код загружает, расшифровывает и выполняет пейлоад третьего этапа.

Следующий компонент DoubleFinger, по словам экспертов, значительно отличается от первых двух. Так, он использует вызовы низкоуровневых служб Windows через штатный API, а также загружает в память процесса файл ntdll.dll, чтобы обойти хуки средств защиты.

Основной задачей вредоноса является расшифровка и запуск полезной нагрузки четвертого этапа. Анализ показал, что для ее сокрытия используется довольно простой метод стеганографии. Сам шелл-код тоже незамысловат и содержит пейлоад пятого этапа, исполняемый с использованием техники Process Doppelgänging.


Компонент пятого этапа создает в системе запланированное задание на ежедневный запуск GreetingGhoul в определенное время. Инфостилер загружается тоже в виде PNG-файла с зашифрованным содержимым.

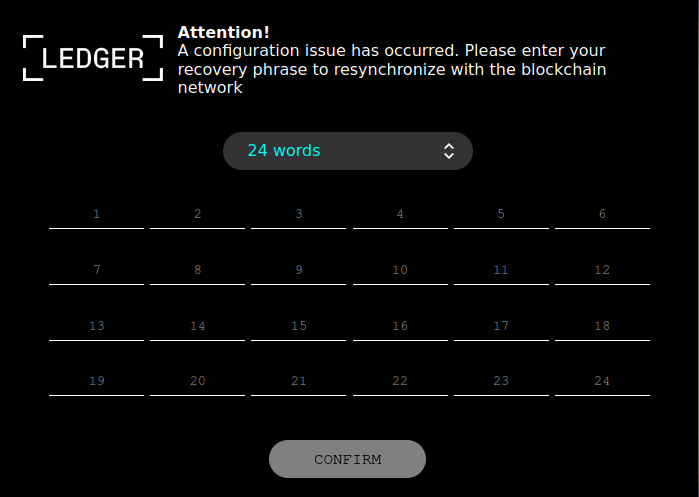
Целевой зловред состоит из двух основных компонентов. Один создает с помощью Microsoft WebView2 оверлеи — поддельные окна с формой восстановления доступа к криптокошельку; другой ищет такие приложения и крадет конфиденциальные данные (к примеру, сид-фразы).


Найдены также несколько образцов DoubleFinger, загружающих инструмент удаленного администрирования Remcos, популярный у киберпреступников. В коде RAT, раздаваемого с помощью нового загрузчика, обнаружены текстовые фрагменты на искаженном транслите.

Так, URL-адрес командного сервера начинается со слова «Privetsvoyu»; в другом месте встретилась строка salamvsembratyamyazadehayustutlokeretodlyagadovveubilinashusferu. Не исключено, что это умышленно привнесенный ложный след. Жертвы данной Remcos-кампании выявлены в США, Европе и Латинской Америке.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru