



Число утечек баз данных российских компаний увеличилось на 33%

Число утечек баз данных российских компаний увеличилось на 33%

Число утечек баз данных российских компаний увеличилось на 33%

Согласно данным команды Kaspersky Digital Footprint Intelligence, с января по май 2023 года число публикаций значимых баз данных российских компаний увеличилось на 33% в сравнении с аналогичным периодом прошлого года.

Об этом специалисты рассказали на мероприятии Kaspersky CyberSecurity Weekend в Екатеринбурге. За пять месяцев 2023 года на форумах для киберпреступников эксперты нашли 197 миллионов строк пользовательских данных. Из них 81 млн строк содержали номера телефонов, а 23 миллиона — пароли.

Также заметно изменился фокус внимания в начале 2023 года. Чаще всего сообщения, размещённые на соответствующих площадках, указывали на утечки данных из сферы ретейла, ИТ и финансов.

Для сравнения: в прошлом году злоумышленников в основном интересовали рестораны и различные онлайн-сервисы. В 2023-м публикации о компрометации данных стали чаще затрагивать крупные компании, а годом ранее сообщения в основном относились к среднему и малому бизнесу.

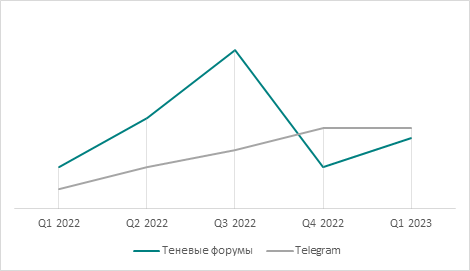
Кроме того, изменился подход к постингу сообщений о компрометации данных. Преступники стали чаще использовать Telegram для подобных публикаций, а не форумы даркнета. Почти 50% сообщений об утечке были опубликованы в течение месяца после взлома компании.


Игорь Фиц, аналитик Kaspersky Digital Footprint Intelligence, подчеркивает, что скомпрометированная информация пользователей, к которой получают доступ злоумышленники, часто продается или бесплатно публикуется на площадках для хакеров. Эта информация включает полное имя, адрес электронной почты, номер телефона и пароль.

Стоит помнить, что даже небольшой объём пользовательских данных может быть достаточным для идентификации человека и получения доступа к другим конфиденциальным сведениям и аккаунтам.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru