



Ботоводы обходят защиту с помощью proxyware и рабов-взломщиков CAPTCHA

Ботоводы обходят защиту с помощью proxyware и рабов-взломщиков CAPTCHA

Ботоводы обходят защиту с помощью proxyware и рабов-взломщиков CAPTCHA

Эксперты Trend Micro обнаружили несколько специализированных сервисов по взлому CAPTCHA, использующих ручной труд. Такие услуги в сочетании с прокси-софтом (proxyware) позволяют киберкриминалу повысить эффективность автоматизированных атак.

Для операторов ботов, нацеленных на веб-сервисы, успешность и быстрота прохождения тестов CAPTCHA имеют большое значение. В ответ на спрос теневые бизнесмены создают специальные сервисы, нанимая добровольцев, готовых за мизерную плату выполнять подобные заказы.

Чтобы ускорить процесс, клиентам предоставляется возможность ставить задачи и получать готовые решения в реальном времени, используя API сервис-провайдера. В результате фильтрация бот-трафика с помощью CAPTCHA теряет свою эффективность.

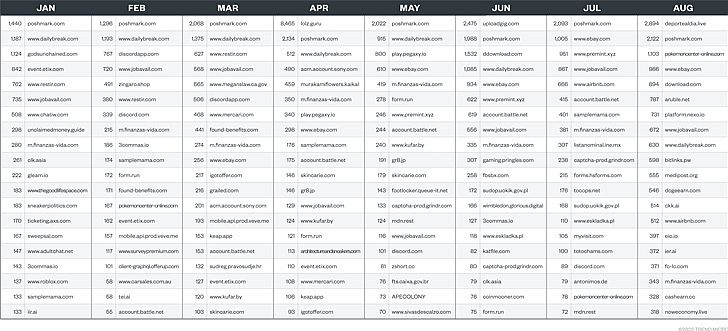
По данным телеметрии Trend Micro, в первой половине 2022 года операторы ботов, использующие теневые CAPTCHA-сервисы, ежемесячно проводили тысячи атак на различные сайты.


Более того, такие ботоводы могут использовать proxyware — софт, позволяющий делиться интернет-каналом с другими устройствами и, как следствие, скрыть IP-адрес источника автоматизированных запросов. Подобные частные прокси могут объединяться в сети и сдаваться в аренду; аналитики заметили, что некоторые заказчики взлома CAPTCHA покупают также прокси-услуги.

В качестве примера исследователи рассмотрели три кейса. Атака на маркетплейс Poshmark, популярный в США и Канаде, позволила операторам бота накрутить рейтинг ряда товаров в обход reCAPTCHA.

Налет на NFT-сервис Murakami.Flowers окончился победой мошенников в розыгрыше скидок на токены. Выгодная покупка, видимо, была совершена для последующей перепродажи.

Использование услуг по взлому CAPTCHA в комбинации с прокси также помогло ботоводам пополнить свои криптокошельки в ходе атак на сайты, выплачивающие небольшое вознаграждение за выполнение простых задач. На таких ресурсах посетителя могут попросить посмотреть рекламный блок или видео, принять учатие в опросе, решить головоломку и т. п.

Чтобы снизить риски в отношении подобных атак, эксперты советуют дополнить CAPTCHA и блокировку по IP другими средствами защиты от ботов, спама и злоупотреблений.

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru