



Ботоводы обходят защиту с помощью proxyware и рабов-взломщиков CAPTCHA

Ботоводы обходят защиту с помощью proxyware и рабов-взломщиков CAPTCHA

Ботоводы обходят защиту с помощью proxyware и рабов-взломщиков CAPTCHA

Эксперты Trend Micro обнаружили несколько специализированных сервисов по взлому CAPTCHA, использующих ручной труд. Такие услуги в сочетании с прокси-софтом (proxyware) позволяют киберкриминалу повысить эффективность автоматизированных атак.

Для операторов ботов, нацеленных на веб-сервисы, успешность и быстрота прохождения тестов CAPTCHA имеют большое значение. В ответ на спрос теневые бизнесмены создают специальные сервисы, нанимая добровольцев, готовых за мизерную плату выполнять подобные заказы.

Чтобы ускорить процесс, клиентам предоставляется возможность ставить задачи и получать готовые решения в реальном времени, используя API сервис-провайдера. В результате фильтрация бот-трафика с помощью CAPTCHA теряет свою эффективность.

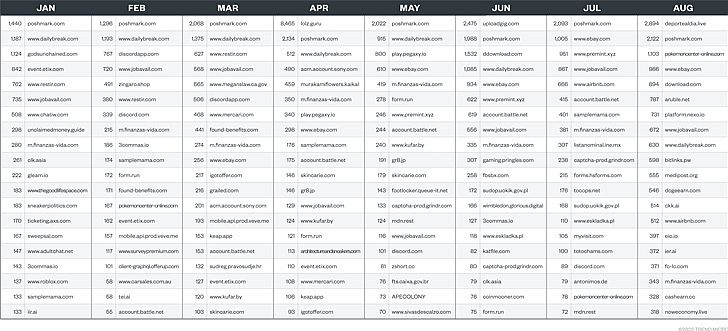
По данным телеметрии Trend Micro, в первой половине 2022 года операторы ботов, использующие теневые CAPTCHA-сервисы, ежемесячно проводили тысячи атак на различные сайты.


Более того, такие ботоводы могут использовать proxyware — софт, позволяющий делиться интернет-каналом с другими устройствами и, как следствие, скрыть IP-адрес источника автоматизированных запросов. Подобные частные прокси могут объединяться в сети и сдаваться в аренду; аналитики заметили, что некоторые заказчики взлома CAPTCHA покупают также прокси-услуги.

В качестве примера исследователи рассмотрели три кейса. Атака на маркетплейс Poshmark, популярный в США и Канаде, позволила операторам бота накрутить рейтинг ряда товаров в обход reCAPTCHA.

Налет на NFT-сервис Murakami.Flowers окончился победой мошенников в розыгрыше скидок на токены. Выгодная покупка, видимо, была совершена для последующей перепродажи.

Использование услуг по взлому CAPTCHA в комбинации с прокси также помогло ботоводам пополнить свои криптокошельки в ходе атак на сайты, выплачивающие небольшое вознаграждение за выполнение простых задач. На таких ресурсах посетителя могут попросить посмотреть рекламный блок или видео, принять учатие в опросе, решить головоломку и т. п.

Чтобы снизить риски в отношении подобных атак, эксперты советуют дополнить CAPTCHA и блокировку по IP другими средствами защиты от ботов, спама и злоупотреблений.

Генеративный ИИ вышел в продакшн у 53% российских компаний

В Москве завершилась конференция IT Elements 2026, посвящённая непрерывности бизнеса, инфраструктуре, кибербезопасности и искусственному интеллекту. По данным организаторов, мероприятие посетили более 3000 специалистов, а онлайн-трансляции набрали свыше 500 тысяч просмотров.

Одной из главных тем второго дня стали ИТ-бюджеты. Исследование «Инфосистемы Джет» показало, что во второй половине 2026 года расходы на технологии растут у 44% российских компаний.

Однако деньги теперь не просто высыпают на инфраструктуру из ведра: заказчики перераспределяют их в пользу проектов с понятным эффектом для бизнеса.

Не обошлось без ИИ, который уже перестал быть презентацией с красивым роботом. Большие языковые модели используют или пилотируют 86% опрошенных компаний, а 53% уже довели решения на базе генеративного ИИ до промышленной эксплуатации.

Эксперты обсудили корпоративных агентов для бухгалтерии, управление агентными системами в продакшн, автоматизацию разработки с помощью локального ИИ и применение алгоритмов в атомной энергетике. Вывод сделали такой: запустить демонстрацию легко, а превратить толпу цифровых помощников в управляемую систему — уже настоящая работа.

Отдельный блок посвятили ЦОДам. С ростом ИИ-нагрузок состояние питания и охлаждения напрямую влияет на доступные вычислительные мощности и стоимость эксплуатации. Поэтому компаниям предлагают не просто прогнозировать отказы, а оценивать, какие из десятков предупреждений действительно способны остановить бизнес.

В сетевом треке представили аналитику по российскому оборудованию для ЦОДов, кампусных сетей, AI/HPC, Wi-Fi и балансировки трафика. «Газпромнефть ИТО» и «Лаборатория Числитель» также показали, как перестроили архитектуру Zabbix для мониторинга высоконагруженной инфраструктуры с десятками тысяч NVPS.

На конференции «Инфосистемы Джет» и «АльфаСтрахование» договорились совместно развивать киберустойчивость и киберстрахование.

Общий итог второго дня: непрерывность бизнеса начинается не с папки «План восстановления», а с архитектуры, которую действительно ломали, восстанавливали и проверяли под нагрузкой.

RSS: Новости на портале Anti-Malware.ru