



«Импотент» с площадки Exposed слил данные 478 тыс. участников RaidForums

«Импотент» с площадки Exposed слил данные 478 тыс. участников RaidForums

«Импотент» с площадки Exposed слил данные 478 тыс. участников RaidForums

База данных популярного форума для киберпреступников RaidForums утекла в Сеть. Теперь другие злоумышленники и исследователи в сфере кибербезопасности смогут изучить постоянных посетителей сообщества.

RaidForums — довольно популярная площадка в среде киберпреступников, известная прежде всего продажей скомпрометированных данных. Взломав какую-либо организацию и слив её внутренние данные, злоумышленники пытались сбыть их на RaidForums.

В сентябре 2021 года с хакерским форумом произошёл курьёзный случай: RaidForums случайно раскрыл внутренние страницы веб-сайта. В апреле прошлого года стало известно, что правоохранительные органы США и пяти европейских стран закрыли форум.

В этом месяце в Сети появилась новая площадка для киберпреступников — «Exposed». Пытаясь заменить Breached и RaidForums, форум быстро стал популярным в среде злоумышленников.

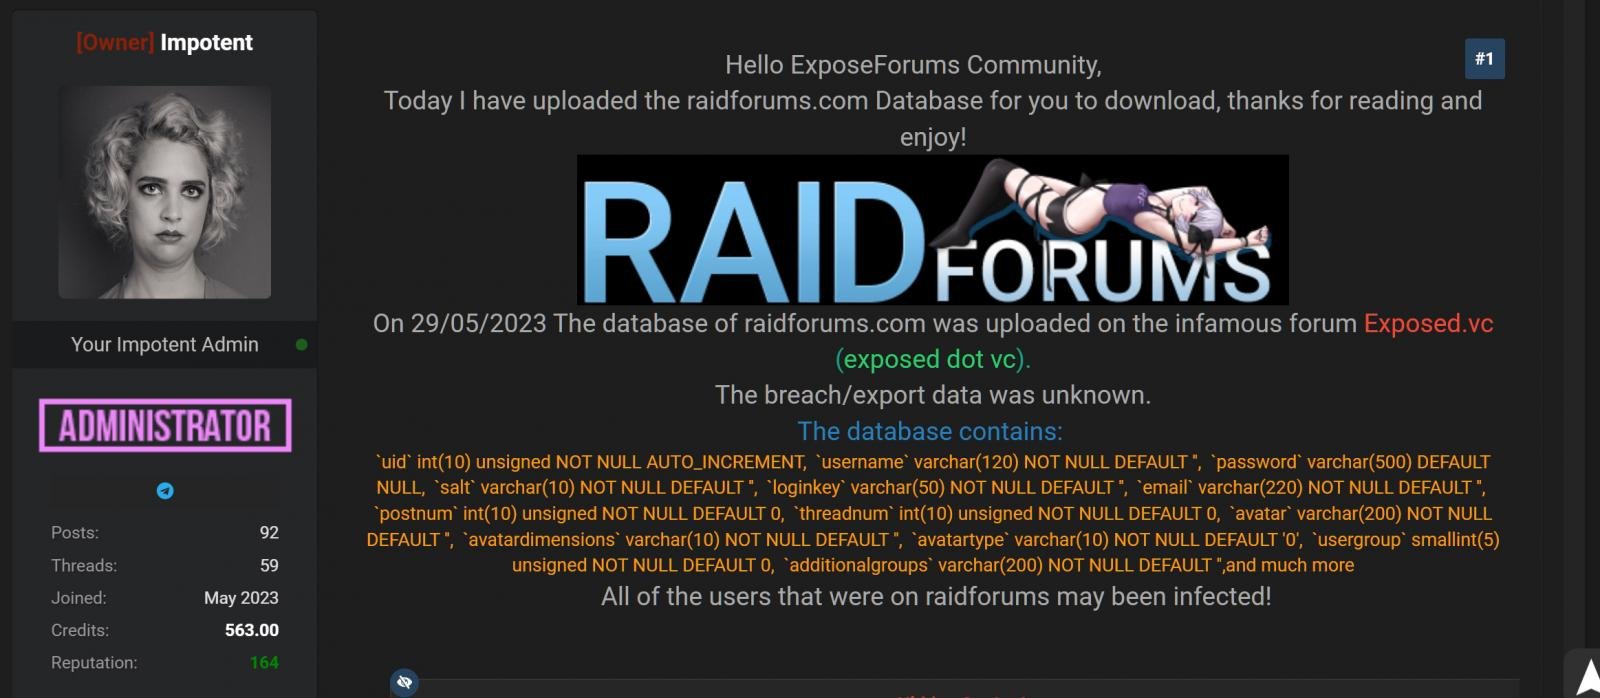
Один из администраторов Exposed с интересным ником «Impotent» выложил базу данных участников RaidForums, раскрыв информацию о заработках отдельных представителей цифровой криминальной среды.


В BleepingComputer изучили слитые данные и пришли к выводу, что БД состоит из одного файла SQL, связанного с таблицей юзеров RaidForums — mybb_users. Эта таблица насчитывает 478 870 участников уже мёртвого форума:

  • имена пользователей;
  • адреса электронной почты;
  • хешированные пароли;
  • даты регистрации.

Все сведения относятся к юзерам, зарегистрировавшимся на RaidForums в период между 20 марта 2015 года и 24 сентября 2020-го. «Импотент» отметил, что данные некоторых пользователей могли не попасть в БД, когда создан дамп — он тоже не в курсе.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru