



«Импотент» с площадки Exposed слил данные 478 тыс. участников RaidForums

«Импотент» с площадки Exposed слил данные 478 тыс. участников RaidForums

«Импотент» с площадки Exposed слил данные 478 тыс. участников RaidForums

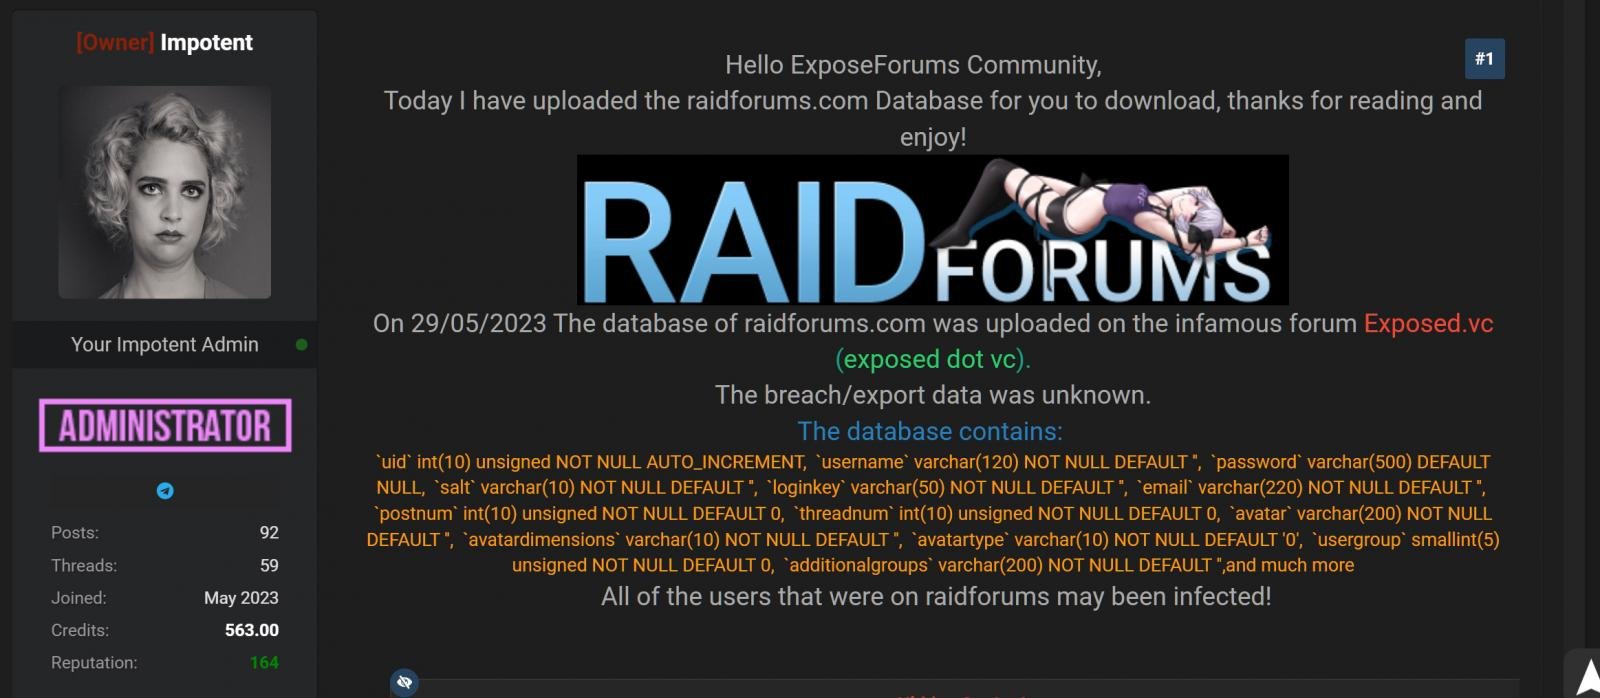
База данных популярного форума для киберпреступников RaidForums утекла в Сеть. Теперь другие злоумышленники и исследователи в сфере кибербезопасности смогут изучить постоянных посетителей сообщества.

RaidForums — довольно популярная площадка в среде киберпреступников, известная прежде всего продажей скомпрометированных данных. Взломав какую-либо организацию и слив её внутренние данные, злоумышленники пытались сбыть их на RaidForums.

В сентябре 2021 года с хакерским форумом произошёл курьёзный случай: RaidForums случайно раскрыл внутренние страницы веб-сайта. В апреле прошлого года стало известно, что правоохранительные органы США и пяти европейских стран закрыли форум.

В этом месяце в Сети появилась новая площадка для киберпреступников — «Exposed». Пытаясь заменить Breached и RaidForums, форум быстро стал популярным в среде злоумышленников.

Один из администраторов Exposed с интересным ником «Impotent» выложил базу данных участников RaidForums, раскрыв информацию о заработках отдельных представителей цифровой криминальной среды.


В BleepingComputer изучили слитые данные и пришли к выводу, что БД состоит из одного файла SQL, связанного с таблицей юзеров RaidForums — mybb_users. Эта таблица насчитывает 478 870 участников уже мёртвого форума:

  • имена пользователей;
  • адреса электронной почты;
  • хешированные пароли;
  • даты регистрации.

Все сведения относятся к юзерам, зарегистрировавшимся на RaidForums в период между 20 марта 2015 года и 24 сентября 2020-го. «Импотент» отметил, что данные некоторых пользователей могли не попасть в БД, когда создан дамп — он тоже не в курсе.

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru