



Распространители QBot используют уязвимость Windows WordPad к угону DLL

Распространители QBot используют уязвимость Windows WordPad к угону DLL

Распространители QBot используют уязвимость Windows WordPad к угону DLL

Зафиксирован новый способ доставки QBot, он же QakBot, QuackBot и Pinkslipbot. Авторы недавней имейл-кампании, нацеленной на засев трояна на машины под Windows 10, использовали возможность подмены DLL, которую вызывает WordPad.

Для обхода антивирусов злоумышленники раздавали вредоносную библиотеку вместе с чистой копией текстового редактора Windows. Оба файла сохранялись в одной и той же папке, и WordPad при запуске загружал зловреда (приложения Windows начинают поиск нужной DLL со своего каталога).

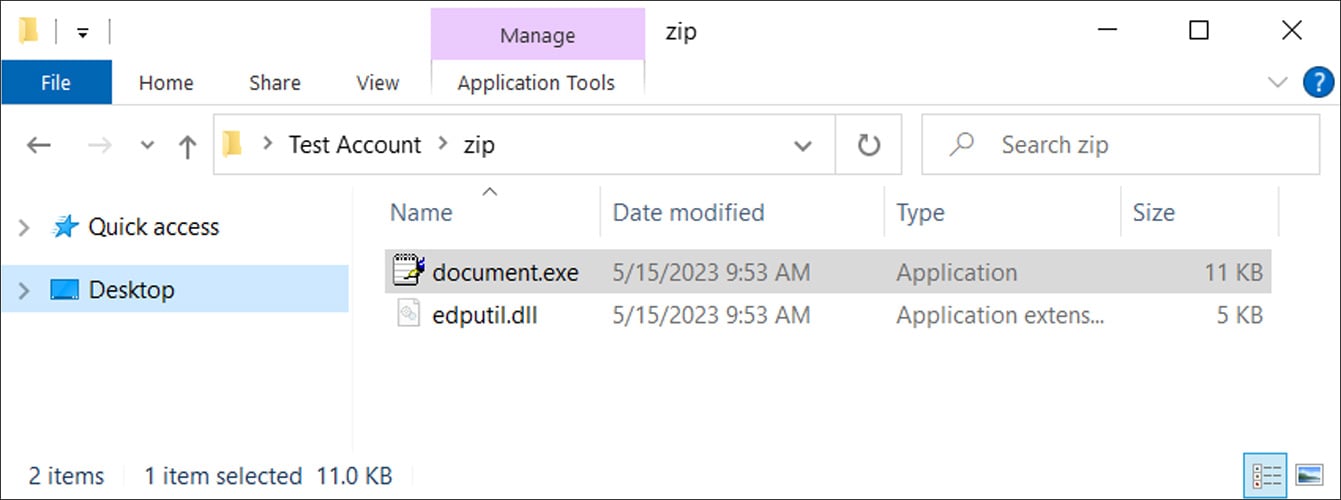
Новую QBot-кампанию выявила две недели назад ИБ-команда Cryptolaemus. Вредоносные письма содержали ссылку на сайт с произвольно именованным ZIP-файлом. Проведенный в BleepingComputer анализ образца показал, что архив содержит два файла: document.exe (переименованная копия лончера WordPad, write.exe) и edputil.dll (вредоносная библиотека на замену).


Легитимная edputil.dll обычно находится в папке C:\Windows\System32, однако document.exe при запуске довольствуется тем, что под боком, не проверяя другие места. При активации зловред использует curl.exe для загрузки с удаленного хоста файла с расширением .PNG — еще одной DLL-библиотеки, для исполнения которой используется rundll32.exe.

В итоге в системе в фоновом режиме начинает работать QBot, ворующий письма жертв и загружающий дополнительный пейлоад — инструмент постэксплуатации Cobalt Strike, шифровальщиков. Использование curl.exe позволило заключить, что данный способ доставки работает только в Windows 10 и выше: в устаревших ОС Microsoft эта программа отсутствует.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru