



Распространители QBot используют уязвимость Windows WordPad к угону DLL

Распространители QBot используют уязвимость Windows WordPad к угону DLL

Распространители QBot используют уязвимость Windows WordPad к угону DLL

Зафиксирован новый способ доставки QBot, он же QakBot, QuackBot и Pinkslipbot. Авторы недавней имейл-кампании, нацеленной на засев трояна на машины под Windows 10, использовали возможность подмены DLL, которую вызывает WordPad.

Для обхода антивирусов злоумышленники раздавали вредоносную библиотеку вместе с чистой копией текстового редактора Windows. Оба файла сохранялись в одной и той же папке, и WordPad при запуске загружал зловреда (приложения Windows начинают поиск нужной DLL со своего каталога).

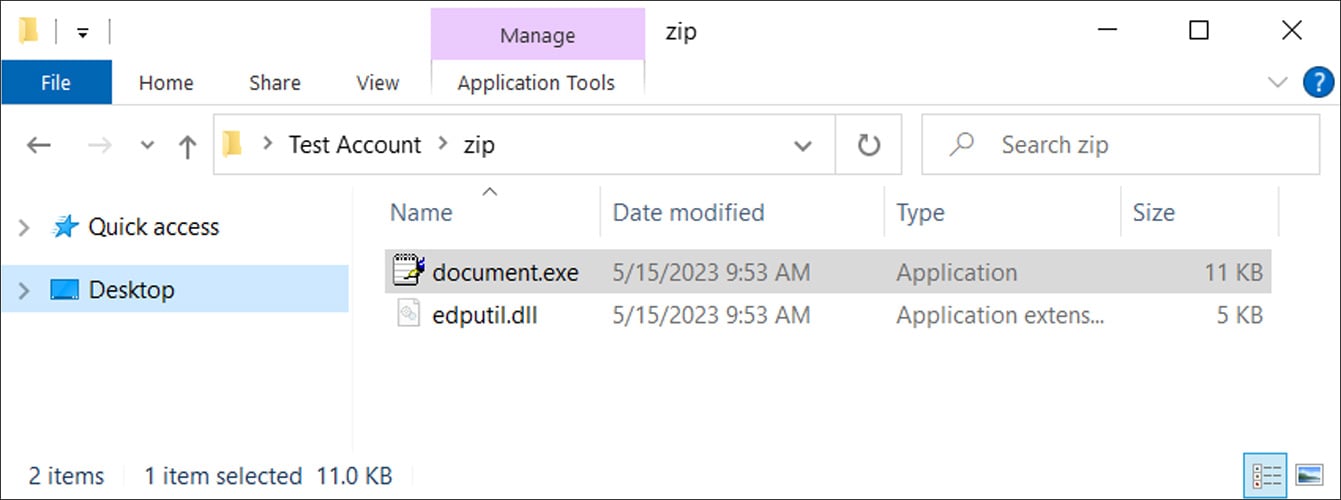
Новую QBot-кампанию выявила две недели назад ИБ-команда Cryptolaemus. Вредоносные письма содержали ссылку на сайт с произвольно именованным ZIP-файлом. Проведенный в BleepingComputer анализ образца показал, что архив содержит два файла: document.exe (переименованная копия лончера WordPad, write.exe) и edputil.dll (вредоносная библиотека на замену).


Легитимная edputil.dll обычно находится в папке C:\Windows\System32, однако document.exe при запуске довольствуется тем, что под боком, не проверяя другие места. При активации зловред использует curl.exe для загрузки с удаленного хоста файла с расширением .PNG — еще одной DLL-библиотеки, для исполнения которой используется rundll32.exe.

В итоге в системе в фоновом режиме начинает работать QBot, ворующий письма жертв и загружающий дополнительный пейлоад — инструмент постэксплуатации Cobalt Strike, шифровальщиков. Использование curl.exe позволило заключить, что данный способ доставки работает только в Windows 10 и выше: в устаревших ОС Microsoft эта программа отсутствует.

Подпишитесь на новости

LTE доберется до малых поселений: Минцифры обозначило дедлайн

Минцифры планирует обеспечить интернетом малочисленные населенные пункты к концу 2030 года. Ближайшая крупная порция подключений намечена на 2027-й: доступ к сети должны получить еще 1,8 тыс. поселений.

Как сообщает ТАСС, об этом глава ведомства Максут Шадаев заявил в Госдуме. По словам министра, за последние шесть лет мобильный интернет LTE появился более чем в 8 тыс. населенных пунктов.

Программа предусматривает подключение поселений с населением от 100 до 1000 человек, включая создание инфраструктуры мобильной связи.

Здесь есть важная оговорка: громкий заголовок в России не останется поселений без интернета не стоит понимать как обещание покрытия каждой точки на карте. В описании программы указан конкретный диапазон численности населения.

Для жителей небольших поселений речь идет о доступе к обычным цифровым сервисам без поисков удачного места для приема сигнала. Но пока это план с горизонтом до 2030 года.

Следующая проверяемая отметка — 1,8 тыс. подключений в 2027-м. Именно по установленной инфраструктуре и работающей связи можно будет оценивать результат, а не по формулировкам.

RSS: Новости на портале Anti-Malware.ru