



Android-троян AhRat проник на 50 тыс. смартфонов из Google Play Store

Android-троян AhRat проник на 50 тыс. смартфонов из Google Play Store

Android-троян AhRat проник на 50 тыс. смартфонов из Google Play Store

В Google Play Store нашёлся новый троян, открывающий операторам удалённый доступ к Android-устройству жертвы. Вредонос спрятан в приложение для записи видео с экрана, насчитывающее десятки тысяч загрузок.

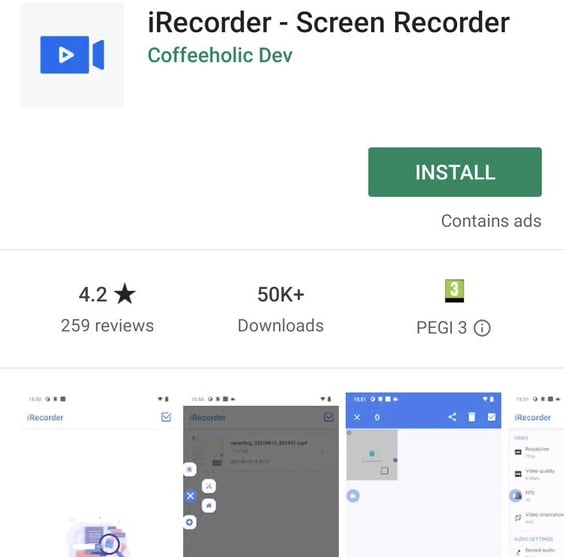
На новую угрозу обратили внимание специалисты компании ESET. Троян прячется в софте под названием iRecorder - Screen Recorder. Интересно, что приложение было опубликовано в сентябре 2021-го и на тот момент не содержало вредоносных функций.

Почти год спустя, в августе 2022-го, разработчики выпустили обновление, в котором и содержался троян. Это очередное напоминание: даже безобидный софт со временем может превратиться в зловреда.

Заявленная функциональность iRecorder - Screen Recorder позволяла запрашивать разрешения на запись видео и аудио, не вызывая при этом подозрений владельца девайса. В какой-то момент количество скачиваний приложения в Google Play Store перевалило за 50 тысяч.

«После наших сообщений о вредоносном поведении iRecorder команда безопасности Google Play удалила его из официального магазина приложений. Тем не менее стоит отметить, что этот софт можно найти в сторонних магазинах», — пишет специалист команды ESET Лукас Стефанко.


Спрятанный троян, получивший имя AhRat, основан на другом Android-вредоносе — AhMyth. Попав на устройство, он может отслеживать геолокацию, красть историю вызовов, список контактов и текстовые сообщения, а также отправлять СМС-сообщения, делать снимки с помощью встроенной камеры и записывать аудио.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru