



Positive Technologies учредила премию Positive Awards для ИБ-экспертов

Positive Technologies учредила премию Positive Awards для ИБ-экспертов

Positive Technologies учредила премию Positive Awards для ИБ-экспертов

Positive Technologies вводит свой «Оскар», но на рынке информационной безопасности. Каждый год компания будет вручать награду Positive Awards тем, кто двигает индустрию кибербезопасности вперед. Церемония награждения состоится 20 мая на киберфестивале Positive Hack Days 12.

«Кибербезопасность — это больше, чем отрасль, это субкультура. Вне зависимости от того, в какой компании мы работаем, специалисты по ИБ открыто общаются между собой, делятся экспертизой, развивают технологии, помогают сделать наши продукты и сервисы еще более экспертными, — говорит Ярослав Бабин, учредитель премии Positive Awards. — Мы видим ребят из комьюнити, которые делают больше, чем должны, они системно вкладываются в развитие ИБ. И пора назвать эти имена».

Победителями Positive Awards 2023 станут независимые специалисты в области информационной безопасности, которые на добровольных началах обогащают продукты и сервисы Positive Technologies экспертизой и активно делятся своими знаниями с комьюнити. Их выбрали руководители разработки компании совместно с продуктовыми командами. В следующем году премия расширит свои границы — победителей выберет специальное экспертное жюри, а подать заявку на конкурс сможет любой желающий. Сбор заявок стартует в январе и продлится до конца февраля 2024 года. Как принять участие в конкурсе, читайте на сайте премии awards.ptsecurity.com.

Кто стал первыми обладателями награды Positive Awards, вы сможете узнать 20 мая в 17:00. Посмотреть церемонию вручения можно в Парке Горького на сцене павильона Standoff (расположена на набережной), также будет вестись онлайн-трансляция на сайте phdays.com.

На сайте Anti-Malware.ru — информационном партнере премии Positive Awards — можно будет прочитать истории победителей Positive Awards.

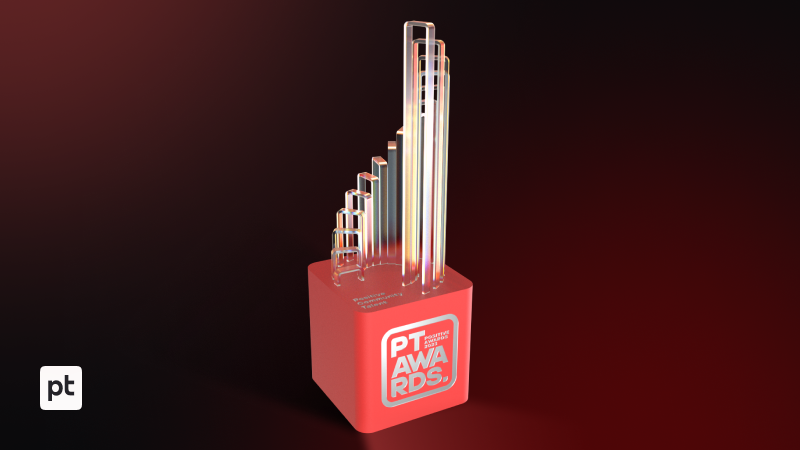
Победитель Positive Awards получит статуэтку Positive Awards. Она выполнена в форме воздушной винтовой лестницы и символизирует открытое признание прозрачных достижений в развитии отрасли кибербезопасности.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru