



Ученые взломали умный замок с MCU ARM через тайминг-атаку, подобную Spectre

Ученые взломали умный замок с MCU ARM через тайминг-атаку, подобную Spectre

Ученые взломали умный замок с MCU ARM через тайминг-атаку, подобную Spectre

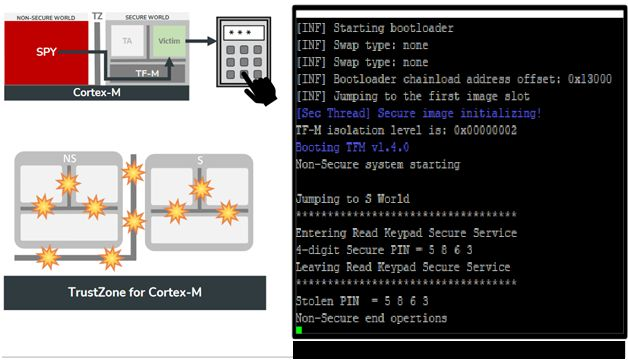
На прошлой неделе на конференции Black Hat Asia исследователи из португальского университета Минью продемонстрировали основанную на тайминге атаку по стороннему каналу на микроконтроллер архитектуры ARMv8-M. Вендор заявил, что его технология изоляции TrustZone / Security Extension соответствует стандартам защиты MCU, в которых такие угрозы не предусмотрены.

Выявить риск тайминг-атаки для микроконтроллеров университетским исследователям помогли наработки по Spectre и Meltdown. Подобные угрозы, позволяющие получить секретные данные из памяти в обход защиты, всегда рассматривались в применении к серверам, компьютером либо мобильным устройствам. Как оказалось, они актуальны также для более простых систем — таких как MCU, входящие в состав всех IoT.

Разработанная португальцами атака использует разницу во времени, привносимую арбитром шины при параллельными запросах на считывание из одной и той же области памяти — например, от CPU и блока DMA. Мониторинг задержек в работе приложения-жертвы (в данном случае оно взаимодействовало с клавиатурой умного замка) позволил в итоге получить секретный ПИН-код..


О результатах исследования было доложено участникам проекта Trusted Firmware, STMicroelectronics (вендор MCU) и ARM. В двух первых случаях риск подтвердили, но вину возложили на затронутое приложение и ARM..

Чипмейкер отозвался публикацией, заявив, что TrustZone обеспечивает должный уровень защиты систем на базе Cortex-M. Атаку по стороннему каналу, возможность которой продемонстрировали исследователи, можно предотвратить, сняв зависимость потока управления программы и схем доступа к памяти от секретного состояния — эта мера безопасности уже широко применяется в криптобиблиотеках.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru