



В Firefox 113 закрыты опасные дыры, повышены безопасность и приватность

В Firefox 113 закрыты опасные дыры, повышены безопасность и приватность

В Firefox 113 закрыты опасные дыры, повышены безопасность и приватность

Два дня назад Mozilla анонсировала выпуск новой версии своего браузера — Firefox 113. В сборку включены патчи для 13 уязвимостей; пять из них оценены как высокой степени опасности.

Большинство устраненных проблем вызваны некорректной работой с памятью. Так, некоторые баги, объединенные под идентификаторами CVE-2023-32215 и CVE-2023-32216, грозят нарушением целостности памяти; злоумышленник может использовать такую ситуацию для выполнения своего кода.

Недочеты, зарегистрированные как CVE-2023-32205, позволяют скрыть подсказки браузера с помощью всплывающих окон. Данная проблема способна ввести в заблуждение пользователя и облегчает спуфинг.

Уязвимость CVE-2023-32206 связана с ошибкой записи за границами буфера, которая может привести к отказу драйвера RLBox Expat. (RLBox — песочница, призванная минимизировать вред от багов и уязвимостей, потенциально присутствующих в коде.)

Проблема CVE-2023-32207 вызвана отсутствием задержки при показе всплывающих уведомлений и грозит обходом полномочий через кликджекинг.

Из функциональных изменений стоит отметить те, что связаны с безопасностью и приватностью:

  1. Повышена надёжность паролей, автоматически создаваемых встроенным генератором; при их формировании теперь используются также спецсимволы.
  2. Усилена применяемая на платформе Windows изоляция процессов, взаимодействующих с GPU (сэндбокс заработал с выпуском 110-й версии браузера).
  3. Усовершенствована блокировка сторонних куки и сегментация хранилища (мера защиты от трекинга) при работе в режиме «инкогнито».
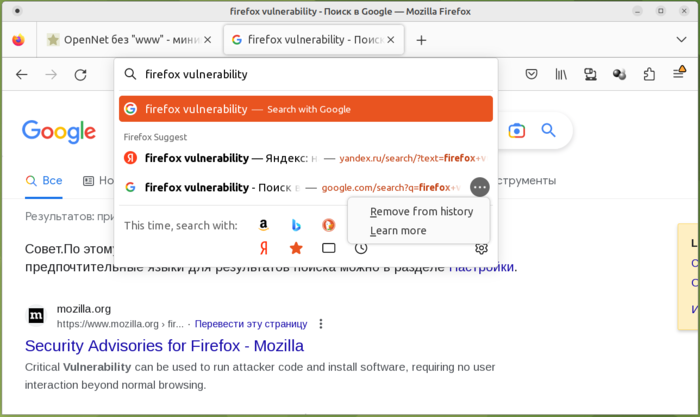
  4. В выпадающий список поисковых подсказок добавлено контекстное меню с такими опциями, как выборочное удаление из истории поисковых запросов и отключение показа спонсорских ссылок.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru