



Вышел дешифратор для жертв вымогателей BlackCat, Play, DarkBit, Agenda

Вышел дешифратор для жертв вымогателей BlackCat, Play, DarkBit, Agenda

Вышел дешифратор для жертв вымогателей BlackCat, Play, DarkBit, Agenda

Новый дешифратор White Phoenix позволяет частично вернуть в прежнее состояние файлы, пострадавшие от различных семейств программ-вымогателей. Он пригодится тем, кто стал жертвой вредоноса, использующего прерывистое шифрование.

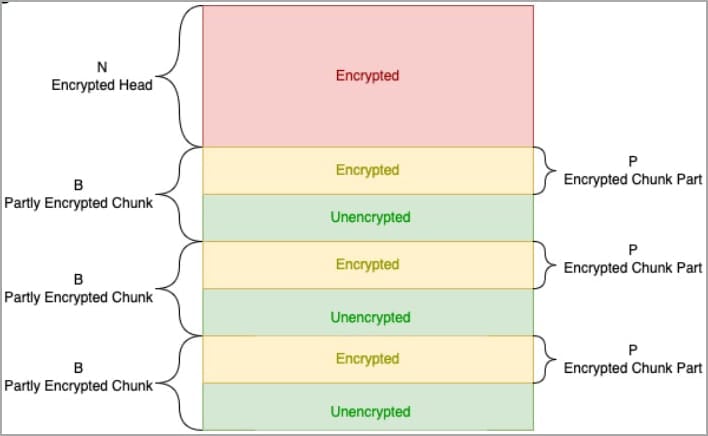
Как известно, прерывистое шифрование — одна из техник, полюбившаяся ряду авторов программ-вымогателей. Её смысл в том, чтобы чередовать зашифрованные и пропущенные куски данных.

С помощью прерывистого шифрования злоумышленники добиваются гораздо более быстрой работы вредоноса, при этом пострадавшие файлы не представляют для атакованного пользователя никакой ценности.

В сентябре прошлого года разработчики шифровальщиков начали имплементировать прерывистое шифрование в свои продукты. Среди них можно выделить, например, BlackCat/ALPHV.


Однако теперь специалисты компании CyberArk разработали дешифратор White Phoenix, который как раз опирается на недостатки прерывистого шифрования. Дело в том, что незашифрованные части файлов могут дать почву для возможного восстановления пострадавших частей.

Создать White Phoenix удалось после экспериментов с зашифрованными PDF-файлами, из которых исследователи пытались восстановить текст и графику. В ходе анализа эксперты выяснили, что отдельные режимы шифрования BlackCat не трогают многие объекты в PDF-документах.

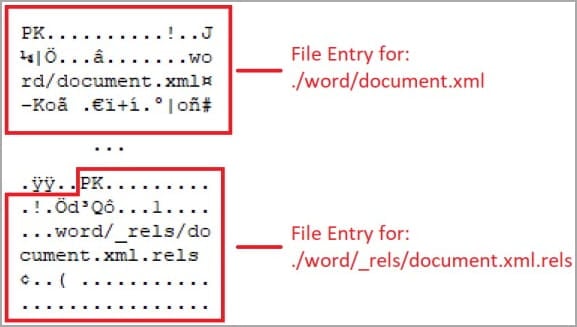
После эффективного восстановления PDF с помощью White Phoenix команда CyberArk «нащупала» аналогичный метод дешифровки других форматов, включая архивы ZIP: Word (docx, docm, dotx, dotm, odt), Excel (xlsx, xlsm, xltx, xltm, xlsb, xlam, ods) и PowerPoint (pptx, pptm, ptox, potm, ppsx, ppsm, odp).


Скачать дешифратор можно в публичном GitHub-репозитории CyberArk.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru