



Вышел дешифратор для жертв вымогателей BlackCat, Play, DarkBit, Agenda

Вышел дешифратор для жертв вымогателей BlackCat, Play, DarkBit, Agenda

Вышел дешифратор для жертв вымогателей BlackCat, Play, DarkBit, Agenda

Новый дешифратор White Phoenix позволяет частично вернуть в прежнее состояние файлы, пострадавшие от различных семейств программ-вымогателей. Он пригодится тем, кто стал жертвой вредоноса, использующего прерывистое шифрование.

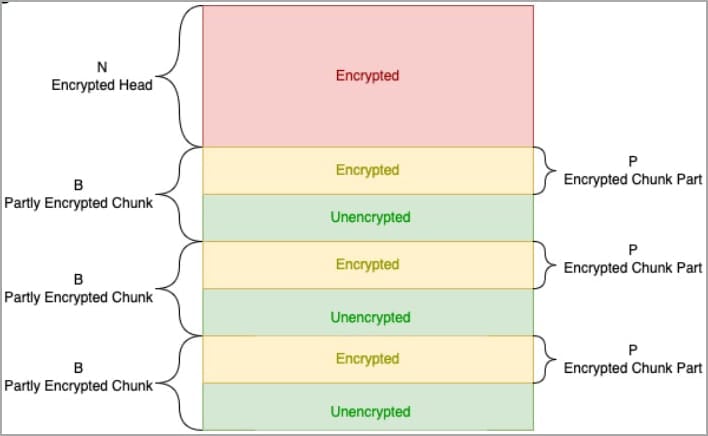
Как известно, прерывистое шифрование — одна из техник, полюбившаяся ряду авторов программ-вымогателей. Её смысл в том, чтобы чередовать зашифрованные и пропущенные куски данных.

С помощью прерывистого шифрования злоумышленники добиваются гораздо более быстрой работы вредоноса, при этом пострадавшие файлы не представляют для атакованного пользователя никакой ценности.

В сентябре прошлого года разработчики шифровальщиков начали имплементировать прерывистое шифрование в свои продукты. Среди них можно выделить, например, BlackCat/ALPHV.


Однако теперь специалисты компании CyberArk разработали дешифратор White Phoenix, который как раз опирается на недостатки прерывистого шифрования. Дело в том, что незашифрованные части файлов могут дать почву для возможного восстановления пострадавших частей.

Создать White Phoenix удалось после экспериментов с зашифрованными PDF-файлами, из которых исследователи пытались восстановить текст и графику. В ходе анализа эксперты выяснили, что отдельные режимы шифрования BlackCat не трогают многие объекты в PDF-документах.

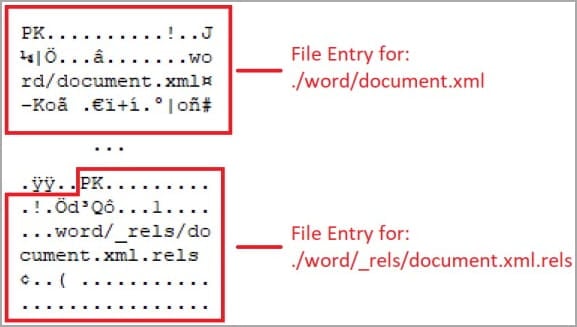
После эффективного восстановления PDF с помощью White Phoenix команда CyberArk «нащупала» аналогичный метод дешифровки других форматов, включая архивы ZIP: Word (docx, docm, dotx, dotm, odt), Excel (xlsx, xlsm, xltx, xltm, xlsb, xlam, ods) и PowerPoint (pptx, pptm, ptox, potm, ppsx, ppsm, odp).


Скачать дешифратор можно в публичном GitHub-репозитории CyberArk.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru