



Вышел дешифратор для жертв вымогателей BlackCat, Play, DarkBit, Agenda

Вышел дешифратор для жертв вымогателей BlackCat, Play, DarkBit, Agenda

Вышел дешифратор для жертв вымогателей BlackCat, Play, DarkBit, Agenda

Новый дешифратор White Phoenix позволяет частично вернуть в прежнее состояние файлы, пострадавшие от различных семейств программ-вымогателей. Он пригодится тем, кто стал жертвой вредоноса, использующего прерывистое шифрование.

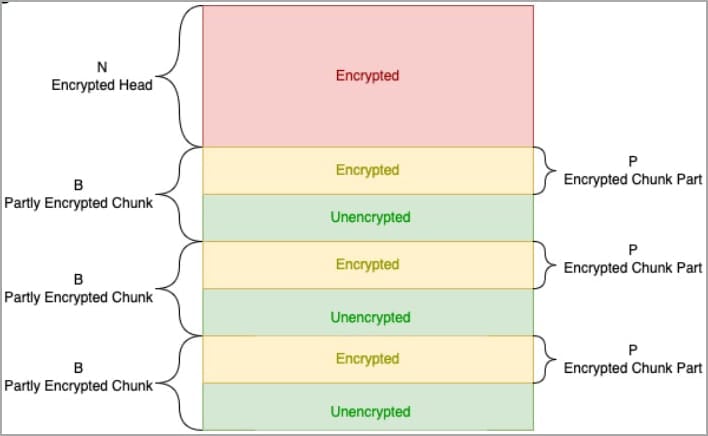
Как известно, прерывистое шифрование — одна из техник, полюбившаяся ряду авторов программ-вымогателей. Её смысл в том, чтобы чередовать зашифрованные и пропущенные куски данных.

С помощью прерывистого шифрования злоумышленники добиваются гораздо более быстрой работы вредоноса, при этом пострадавшие файлы не представляют для атакованного пользователя никакой ценности.

В сентябре прошлого года разработчики шифровальщиков начали имплементировать прерывистое шифрование в свои продукты. Среди них можно выделить, например, BlackCat/ALPHV.


Однако теперь специалисты компании CyberArk разработали дешифратор White Phoenix, который как раз опирается на недостатки прерывистого шифрования. Дело в том, что незашифрованные части файлов могут дать почву для возможного восстановления пострадавших частей.

Создать White Phoenix удалось после экспериментов с зашифрованными PDF-файлами, из которых исследователи пытались восстановить текст и графику. В ходе анализа эксперты выяснили, что отдельные режимы шифрования BlackCat не трогают многие объекты в PDF-документах.

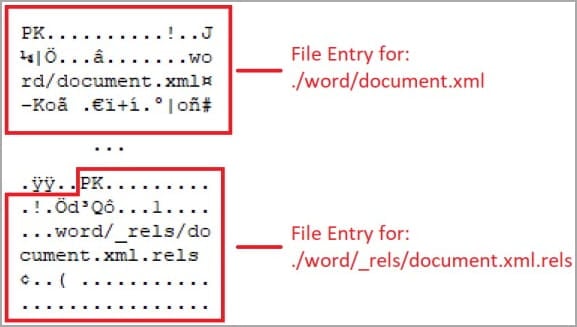
После эффективного восстановления PDF с помощью White Phoenix команда CyberArk «нащупала» аналогичный метод дешифровки других форматов, включая архивы ZIP: Word (docx, docm, dotx, dotm, odt), Excel (xlsx, xlsm, xltx, xltm, xlsb, xlam, ods) и PowerPoint (pptx, pptm, ptox, potm, ppsx, ppsm, odp).


Скачать дешифратор можно в публичном GitHub-репозитории CyberArk.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru