



Android-вредонос Fleckpe установили из Google Play 600 тыс. пользователей

Android-вредонос Fleckpe установили из Google Play 600 тыс. пользователей

Android-вредонос Fleckpe установили из Google Play 600 тыс. пользователей

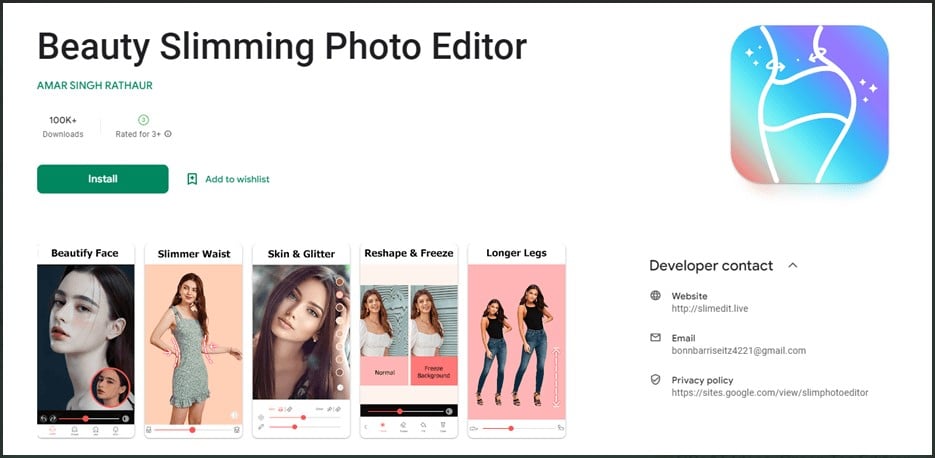
Новая вредоносная программа Fleckpe для устройств на Android пробралась в официальный магазин приложений Google Play Store. Зловред, получивший имя Fleckpe, маскируется под легитимный софт, что позволило ему проникнуть более чем на 620 тыс. девайсов.

По словам специалистов «Лаборатории Касперского», Fleckpe представляет собой очередной вредонос, задача которого — генерировать несанкционированные платежи и подписывать пользователей на платные услуги. Ранее такой же принцип работы демонстрировали Jocker и Harly.

Авторы Fleckpe зарабатывают, получая процент от ежемесячной или единовременной абонентской платы ничего не подозревающих владельцев Android-устройств. В Kaspersky отмечают, что вредонос действует с прошлого года, однако детектировать его удалось лишь недавно.

В общей сложности исследователи выявили в Google Play Store 11 троянизированных приложений, маскирующихся под редакторы изображений, фотобиблиотеки, обои и тому подобное:

  • com.impressionism.prozs.app
  • com.picture.pictureframe
  • com.beauty.slimming.pro
  • com.beauty.camera.plus.photoeditor
  • com.microclip.vodeoeditor
  • com.gif.camera.editor
  • com.apps.camera.photos
  • com.toolbox.photoeditor
  • com.hd.h4ks.wallpaper
  • com.draw.graffiti
  • com.urox.opixe.nightcamreapro

«На момент публикации нашего разбора все упомянутые приложения удалены из официального магазина. Тем не менее злоумышленники могли разместить другие программы, которые пока не попали в поле нашего зрения, а общее число установок вредоноса может быть больше», — гласит отчёт «Лаборатории Касперского».


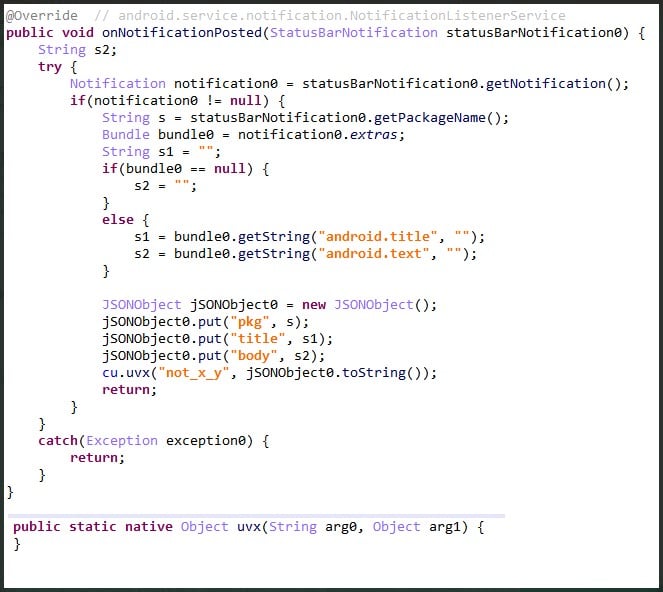
При запуске Fleckpe зловред декодирует спрятанный пейлоад, содержащий вредоносный код. Эта полезная нагрузка отвечает за связь с командным сервером и отправляет ему данные о заражённом устройстве.

В последних версиях Fleckpe разработчики переместили код, отвечающий за подписку, в нативную библиотеку, а пейлоаду осталось взаимодействие с уведомлениями и модификация отображения веб-страниц.

Немецкая полиция читает WhatsApp и Signal без взлома шифрования

Правоохранительные органы Германии используют клонирование аккаунтов для слежки за перепиской в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Signal и Telegram. Для этого они подключают служебный компьютер к учётной записи подозреваемого как обычное доверенное устройство. Шифрование остаётся целым, просто полиция тихо садится внутрь защищённого канала.

О практике рассказало netzpolitik.org, получившее секретную директиву Таможенного криминального управления Германии (ZKA).

Метод тестировали с конца 2023 года, а 1 августа 2025-го перевели в статус постоянного инструмента для расследования тяжких и организованных преступлений.

Следователи используют штатные функции WhatsApp Web, Telegram Web и Signal Desktop. Чтобы привязать новый компьютер, нужен QR-код, подтверждение в приложении или проверочный код. Получить его можно через изъятый или добровольно переданный телефон, перехват СМС либо фишинг.

В одном из описанных случаев супруги дали полиции смартфоны, чтобы сотрудники сфотографировали сообщения от их дочери. Вместо этого полицейские якобы незаметно активировали WhatsApp Web и получили постоянный доступ к будущей переписке. Сервис воспринимал компьютер как легальное устройство и сам отправлял на него расшифрованные сообщения.

Некоторые клиенты синхронизируют и старую переписку. При подключении Signal постороннее устройство может получить сообщения за предыдущие 45 дней. Технически оно также способно видеть контакты и отправлять сообщения от имени владельца.

Ведомство не раскрывает масштабы слежки, сославшись на государственную тайну. Пользователям остаётся проводить ревизию самостоятельно: открыть раздел «Связанные устройства» в мессенджере и завершить все незнакомые сеансы.

RSS: Новости на портале Anti-Malware.ru