



В состав Chrome 113 включены патчи для 15 уязвимостей

В состав Chrome 113 включены патчи для 15 уязвимостей

В состав Chrome 113 включены патчи для 15 уязвимостей

Второго мая Google анонсировала выпуск новой версии Chrome для десктопных и мобильных устройств. Релизы 113.0.5672.63/64 и 113.0.5672.76/77 содержат множество полезных изменений, а также заплатки для 15 дыр; десять из них обнаружили сторонние исследователи.

Критических уязвимостей и 0-day на сей раз нет (две недели назад разработчики в срочном порядке пропатчили две уязвимости нулевого дня). За новые находки, оцененные как средней и низкой степени опасности, баг-хантерам выплатят премии на общую сумму $30,5 тысяч.

Самая большая награда ($7,5 тыс.) назначена за обнаружение ошибки в реализации Prompts. Проблема CVE-2023-2459 грозит обходом ограничений по разрешениям и допускает удаленный эксплойт с помощью специально созданной HTML-страницы.

Ошибки, допущенные в ходе реализации функциональности, были также найдены в Screen Mode, PictureInPicture и CORS. Уязвимость CVE-2023-2460 в Extensions (находка, оцененная в $5 тыс.) вызвана неадекватной проверкой недоверенного ввода; чуть менее высокой награды (в $4 тыс.) удостоен исследователь, выявивший возможность использования освобожденной памяти в OS Inputs (CVE-2023-2461).

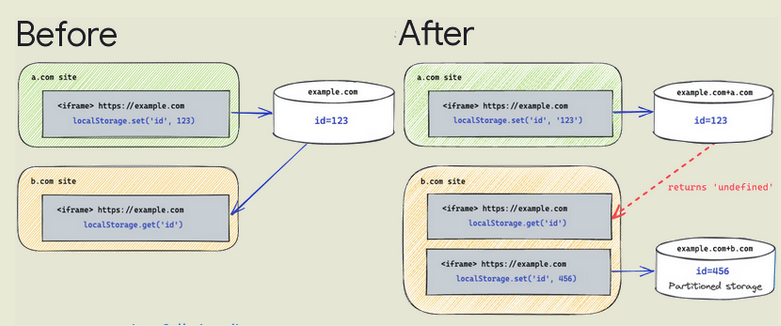
Из нововведений в Chrome стоит отметить неспешную активацию режима сегментирования хранилищ, сервис-воркеров и коммуникационных API как меры защиты от межсайтового трекинга с использованием сторонних каналов (тайминг-атаки, XS-Leaks). Разделение загружаемых ресурсов в привязке к доменам позволяет изолировать сторонние обработчики и препятствует доступу сайтов к данным, по которым с помощью скриптов можно отследить перемещения пользователя в интернете.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru