



В состав Chrome 113 включены патчи для 15 уязвимостей

В состав Chrome 113 включены патчи для 15 уязвимостей

В состав Chrome 113 включены патчи для 15 уязвимостей

Второго мая Google анонсировала выпуск новой версии Chrome для десктопных и мобильных устройств. Релизы 113.0.5672.63/64 и 113.0.5672.76/77 содержат множество полезных изменений, а также заплатки для 15 дыр; десять из них обнаружили сторонние исследователи.

Критических уязвимостей и 0-day на сей раз нет (две недели назад разработчики в срочном порядке пропатчили две уязвимости нулевого дня). За новые находки, оцененные как средней и низкой степени опасности, баг-хантерам выплатят премии на общую сумму $30,5 тысяч.

Самая большая награда ($7,5 тыс.) назначена за обнаружение ошибки в реализации Prompts. Проблема CVE-2023-2459 грозит обходом ограничений по разрешениям и допускает удаленный эксплойт с помощью специально созданной HTML-страницы.

Ошибки, допущенные в ходе реализации функциональности, были также найдены в Screen Mode, PictureInPicture и CORS. Уязвимость CVE-2023-2460 в Extensions (находка, оцененная в $5 тыс.) вызвана неадекватной проверкой недоверенного ввода; чуть менее высокой награды (в $4 тыс.) удостоен исследователь, выявивший возможность использования освобожденной памяти в OS Inputs (CVE-2023-2461).

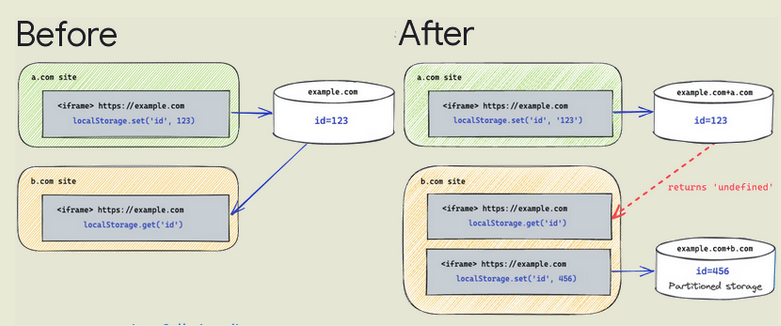
Из нововведений в Chrome стоит отметить неспешную активацию режима сегментирования хранилищ, сервис-воркеров и коммуникационных API как меры защиты от межсайтового трекинга с использованием сторонних каналов (тайминг-атаки, XS-Leaks). Разделение загружаемых ресурсов в привязке к доменам позволяет изолировать сторонние обработчики и препятствует доступу сайтов к данным, по которым с помощью скриптов можно отследить перемещения пользователя в интернете.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru