



Закрыт криминальный сервис Try2Check, в США выдан ордер на арест оператора

Закрыт криминальный сервис Try2Check, в США выдан ордер на арест оператора

Закрыт криминальный сервис Try2Check, в США выдан ордер на арест оператора

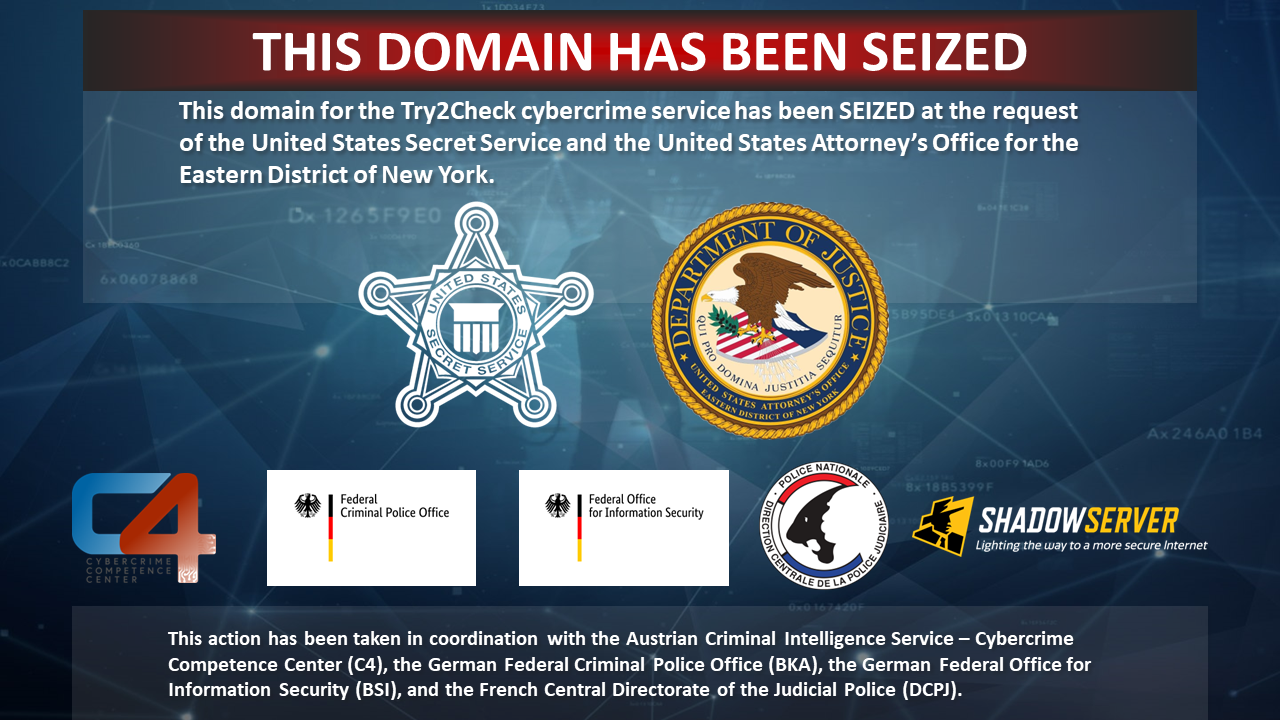
Американские власти вместе с зарубежными коллегами отключили сайты, использовавшиеся для проверки краденых данных банковских карт. В штате Нью-Йорк огласили обвинения, выдвинутые против россиянина Дениса Кулькова, предполагаемого владельца и оператора сервиса Try2Check, популярного у обитателей даркнета.

По данным Секретной службы США, платформа, позволявшая продавцам и скупщикам краденого оценить качество товара, была создана в 2005 году. Сервис помогал повысить выгоду от сделки и быстро набрал популярность у завсегдатаев профильных маркетплейсов — таких как Joker's Stash.

Системы Try2Check ежемесячно выполняли более 1 млн транзакций; суммарный доход от продажи сомнительных услуг, по оценкам американцев, составляет не менее $18 миллионов в биткоинах. От такого пособничества киберкриминалу пострадали не только владельцы и эмитенты банковских карт, но также крупный платежный процессор в США, мощности которого использовались для верификации краденых данных.

В расследовании преступной деятельности помимо американских спецслужб принимали участие партнеры из Германии, Австрии и Франции. Отключить инфраструктуру Try2Check помогли консультанты из НКО Shadowserver Foundation.


Окружной суд Нью-Йорка выдал ордер на арест Кулькова. Ему инкриминируют мошенничество с использованием средств доступа, неправомерное вмешательство в работу компьютерных систем и отмывание денег — по совокупности до 20 лет лишения свободы.

Надежды на то, что россиянина удастся призвать к ответу, мало: он живет в Самаре, и задержание возможно лишь в случае его выезда за рубеж. Американцы готовы заплатить $10 млн за информацию, способствующую поимке подозреваемого; дополнительное вознаграждение до $1 млн получат те, кто поможет выявить других лидеров Try2Check.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru