



SpecTor: арестованы 288 лиц, причастных к наркоактивности в даркнете

SpecTor: арестованы 288 лиц, причастных к наркоактивности в даркнете

SpecTor: арестованы 288 лиц, причастных к наркоактивности в даркнете

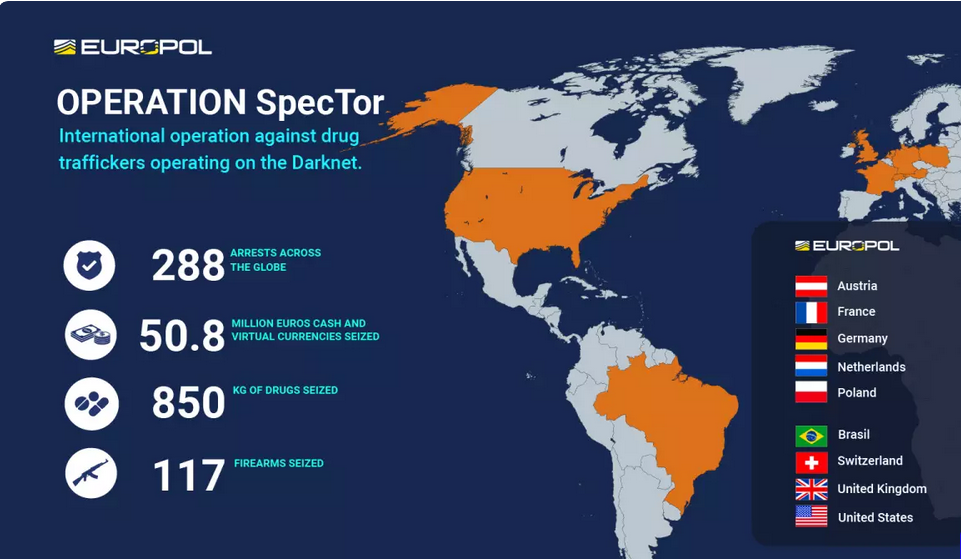
Подтверждено: внезапное закрытие теневого маркетплейса Monopoly — дело рук правоохраны. По результатам расследований, запущенных в рамках трансграничной операции SpecTor, в США, Западной Европе и Бразилии задержаны 288 предполагаемых покупателей и продавцов наркотиков.

Согласно сообщению Европола, инфраструктура Monopoly Market была разрушена в декабре 2021 года стараниями германских властей. Связанные с SpecTor мероприятия дополнительно проводились и в других странах.

Суммарно силовикам удалось захватить более 50,8 млн евро ($53,4 млн) наличными и в цифровой валюте. Кроме того, изъято 850 кг наркотиков (амфетамины, кокаин, ЛСД, «Экстази») и 117 единиц огнестрельного оружия.


Свидетельства противозаконной деятельности, обнаруженные на серверах Monopoly, послужили основанием для сотен следственных и сыскных мероприятий национального уровня. Арестованные, как выяснилось, также посещали и другие подпольные рынки; некоторые из них, по данным Европола, являются злостными правонарушителями.

В апреле прошлого года власти Германии при активной поддержке со стороны США ликвидировали еще один теневой маркетплейс — Hydra. Здесь тоже активно торговали наркотиками, а также крадеными данными и поддельными документами; объем продаж, по оценкам, превышал 1 млрд евро.

По количеству арестов силовая операция SpecTor затмила все прежние успехи в борьбе с оборотом наркотиков в интернете. В 2020 году в рамках DisrupTor под водительством Европола было проведено 179 арестов, в 2021-м правоохране после разгрома DarkMarket удалось задержать 150 подозреваемых (операция Dark HunTor).

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru