



Google забанила 173 тыс. аккаунтов разработчиков вредоносного Android-софта

Google забанила 173 тыс. аккаунтов разработчиков вредоносного Android-софта

Google забанила 173 тыс. аккаунтов разработчиков вредоносного Android-софта

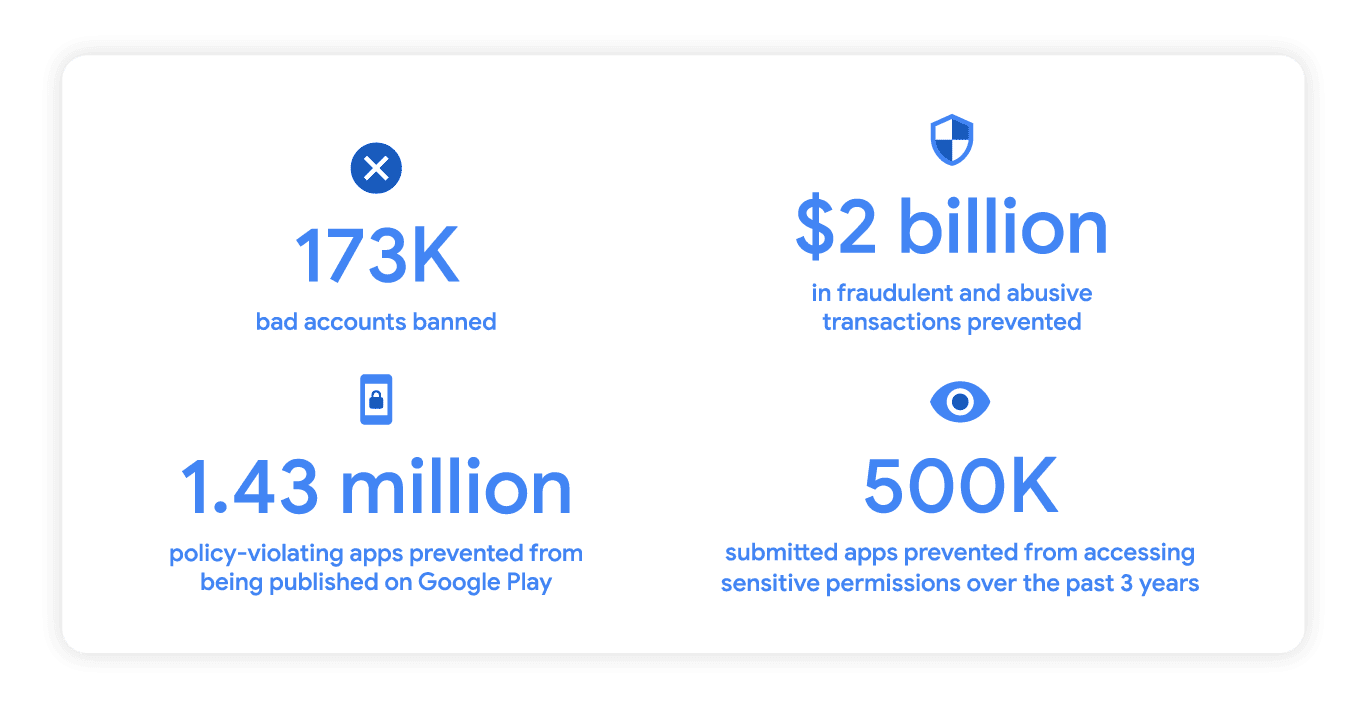
По словам Google, в 2022 году корпорация заблокировала аккаунты 173 тысяч разработчиков приложений для Android. Так интернет-гигант борется с распространением вредоносных программ и мошеннических схем, направленных на владельцев Android-устройств.

Помимо этого, в Google заявили, что меры безопасности не дали проникнуть в Google Play Store около 1,5 миллионам приложений, в той или иной степени нарушающим правила официального магазина Android-приложений.

Команда Google Play Commerce также пресекла несанкционированные и мошеннические транзакции, которые могли привести к катастрофическим финансовым потерям — более двух миллиардов долларов.

«В 2022 году нам удалось заблокировать публикацию 1,43 млн приложений в магазине Google Play. Такой результат стал следствием усовершенствованных защитных механизмов, а также постоянных вложений в машинное обучение и процесс проверки приложений», — пишет Google Security Team.

Корпорация также ввела дополнительные требования для девелоперов, желающих протащить свои приложения в Google Play Store. Например, среди таких мер можно отметить верификацию по телефону или адресу электронной почты.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru