



Google забанила 173 тыс. аккаунтов разработчиков вредоносного Android-софта

Google забанила 173 тыс. аккаунтов разработчиков вредоносного Android-софта

Google забанила 173 тыс. аккаунтов разработчиков вредоносного Android-софта

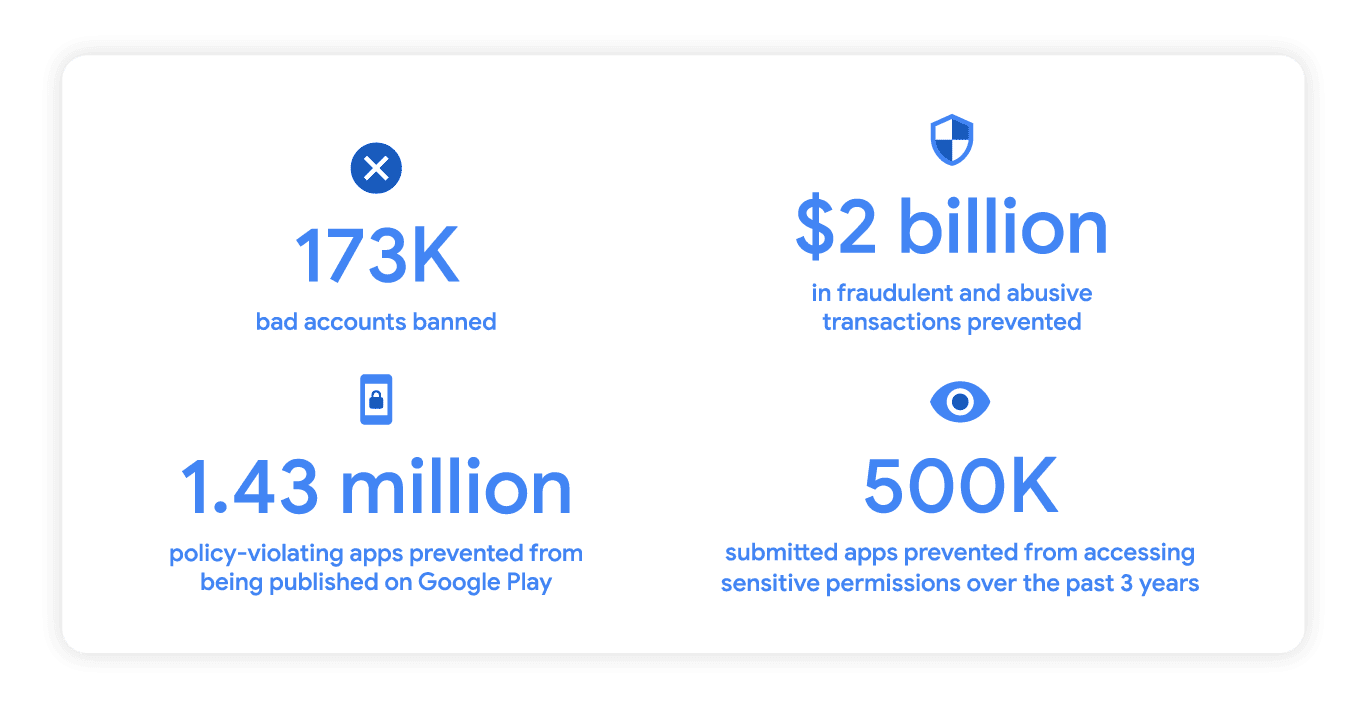
По словам Google, в 2022 году корпорация заблокировала аккаунты 173 тысяч разработчиков приложений для Android. Так интернет-гигант борется с распространением вредоносных программ и мошеннических схем, направленных на владельцев Android-устройств.

Помимо этого, в Google заявили, что меры безопасности не дали проникнуть в Google Play Store около 1,5 миллионам приложений, в той или иной степени нарушающим правила официального магазина Android-приложений.

Команда Google Play Commerce также пресекла несанкционированные и мошеннические транзакции, которые могли привести к катастрофическим финансовым потерям — более двух миллиардов долларов.

«В 2022 году нам удалось заблокировать публикацию 1,43 млн приложений в магазине Google Play. Такой результат стал следствием усовершенствованных защитных механизмов, а также постоянных вложений в машинное обучение и процесс проверки приложений», — пишет Google Security Team.

Корпорация также ввела дополнительные требования для девелоперов, желающих протащить свои приложения в Google Play Store. Например, среди таких мер можно отметить верификацию по телефону или адресу электронной почты.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru