



Процессоры Intel уязвимы к новому вектору атаки по сторонним каналам

Процессоры Intel уязвимы к новому вектору атаки по сторонним каналам

Процессоры Intel уязвимы к новому вектору атаки по сторонним каналам

Новый вектор атаки по сторонним каналам затрагивает ряд поколений процессоров Intel. На этот раз конфиденциальные данные могут утечь через регистр флагов EFLAGS и анализ тайминга выполнения инструкций.

На этот вектор обратили внимание специалисты Цинхуа и Мэрилендского университета в Колледж-Парке. По словам экспертов, их находка отличается от атак по сторонним каналам, которые встречались в прошлом.

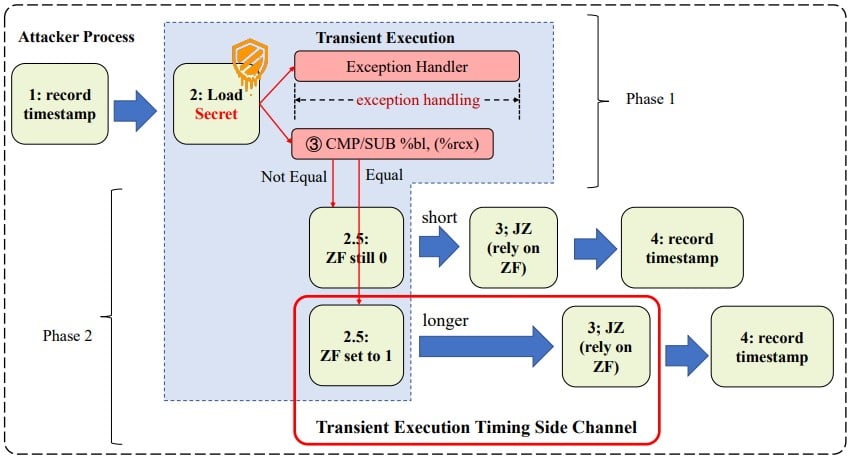
Вместо расчёта на систему кеширования, как это делают большинство подобных методов, новый вектор задействует уязвимость в процессе временного выполнения. Эта брешь позволяет извлекать конфиденциальные данные из пространства пользовательской памяти с помощью анализа тайминга.

Новый вектор атаки можно назвать ответвлением печально известной Meltdown, о которой стало известно в январе 2018 года. Напомним, Meltdown использует функцию оптимизации производительности — спекулятивное выполнение.

Технические детали новой атаки специалисты представили в отчёте (PDF), где описали уязвимость смены регистра EFLAGS при временном выполнении. Эта брешь затрагивает тайминг JCC-инструкций (jump on condition code).

Злоумышленник может реализовать атаку в два этапа:

  1. Спровоцировать временное выполнение и зашифровать «секреты» через регистр EFLAGS.
  2. Замерить время выполнения инструкции JCC для расшифровки данных.


Тесты исследователей показали, что новый вектор обеспечивает 100-процентную результативность извлечения данных с процессорами Intel i7-6700 и Intel i7-7700. В случае с более новым CPU — Intel i9-10980XE — слить сведения получилось лишь в отдельных случаях. Эксперименты проводились на Ubuntu 22.04 с ядром Linux версии 5.15.0.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru