



Индия вошла в тройку стран-лидеров по DDoS-трафику

Индия вошла в тройку стран-лидеров по DDoS-трафику

Индия вошла в тройку стран-лидеров по DDoS-трафику

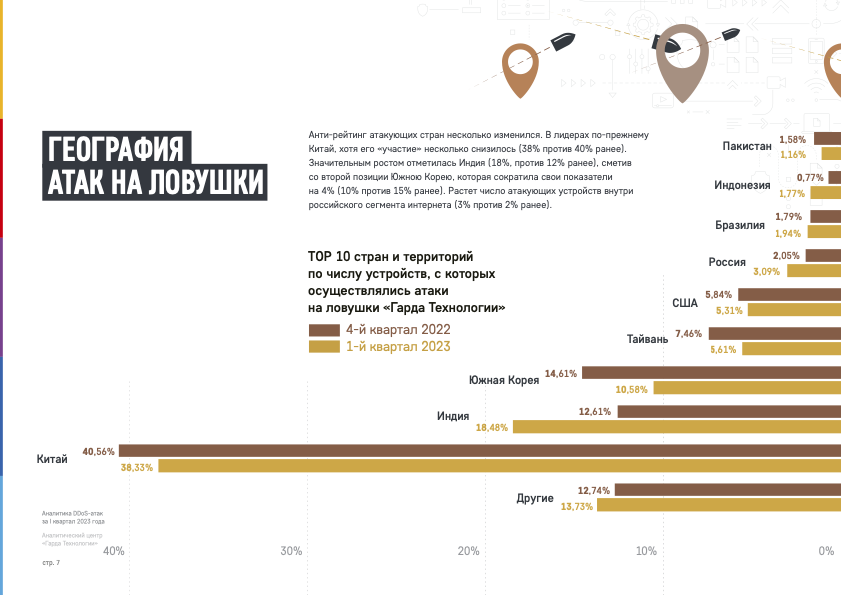
Эксперты фиксируют рост кибератак из Индии. По DDoS-трафику страна занимает второе место. В первую пятерку также вошли Китай, Южная Корея, Тайвань и США. Россия в этом антирейтинге на шестой позиции.

О том, что Индия поднялась на второе место в списке стран, откуда осуществляются DDoS-атаки, сообщают исследователи из “Гарда Технологии”.

Свежую аналитику собирали на “ловушки” для киберпреступников, установленные в десяти крупнейших странах. Результаты очистили от запросов поисковых роботов, интернет-сканеров и других легальных сервисов. Данные за первый квартал 2023 года сравнили с четвертым кварталом 2022-го.

За первые три месяца этого года доля Индии по DDoS-трафику выросла с 12 до 18%, пришли к выводу аналитики “Гарда Технологии”.

На первом месте по количеству DDoS-атак по-прежнему находится Китай, хотя его участие снизилось на 2% — до 38% против 40% в конце прошлого года. В первую пятерку также вошли Южная Корея (10,58%), Тайвань (5,61%) и США (5,31%).

DDoS-трафик из России находится на шестом месте. Его доля выросла с 2,05 до 3,09%, уточняют эксперты.


Добавим, в 2022 году Россия вошла в топ-5 стран, которые подвергались DDoS-атакам. На РФ пришлось 8,4% от общего количества DDoS-атак в мире.

Напомним, очередной всплеск DDoS-атак на российский коммерческий сектор был зафиксирован в феврале. В марте волна вредного трафика сошла на банки. Эксперты допускают, что в 2023 году общее количество кибератак на российские организации увеличится минимум на 50%.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru