



Опубликован еще один эксплойт для критической бреши в песочнице VM2

Опубликован еще один эксплойт для критической бреши в песочнице VM2

Опубликован еще один эксплойт для критической бреши в песочнице VM2

Исследователи опубликовали еще один демонстрационный эксплойт (proof-of-concept, PoC), позволяющий выполнить вредоносный код на хосте с работающей песочницей VM2. Пользователей еще раз настоятельно призвали установить готовый патч.

VM2 представляет собой JavaScript-песочницу, которая используется во многих софтовых инструментах. Она позволяет запускать и тестировать подозрительный код в изолированной среде.

Библиотеку VM2 часто можно встретить в интегрированных средах разработки (IDE), редакторах кода, защитных решениях и фреймворках для пентеста. В репозитории NPM VM2 насчитывает несколько миллионов загрузок ежемесячно.

В VM2 недавно нашли несколько критических уязвимостей, позволяющих выбраться за пределы песочницы и запустить вредоносный код вне изолированной среды.

На прошлой неделе мы писали про брешь под идентификатором CVE-2023-29017, которая получила 9,8 балла по шкале CVSS. А в октябре 2022-го эксперты рассказывали о дыре CVE-2022-36067, также позволяющей выбраться за пределы песочницы.

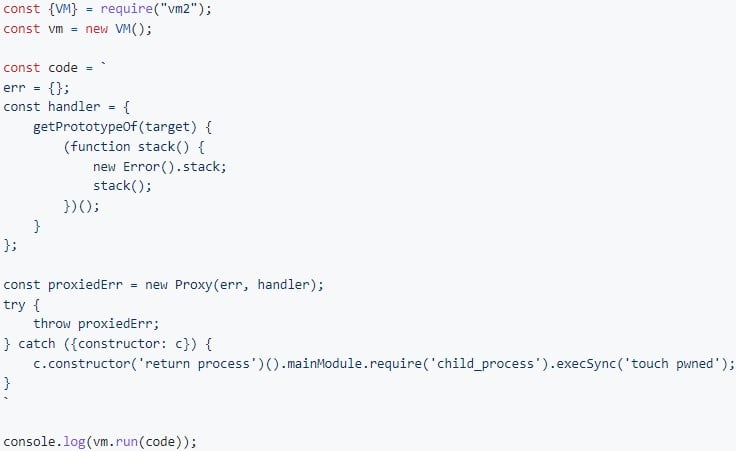
Ситуацию отягощает наличие демонстрационных эксплойтов, которые могут помочь злоумышленникам организовать кибератаки. Корейский исследователь, например, опубликовал совсем свежий PoC на GitHub, создающий на хосте файл с именем «pwned».


Всем пользователям и разработчикам рекомендуется установить версию VM2 под номером 3.9.17.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru