



Опубликован еще один эксплойт для критической бреши в песочнице VM2

Опубликован еще один эксплойт для критической бреши в песочнице VM2

Опубликован еще один эксплойт для критической бреши в песочнице VM2

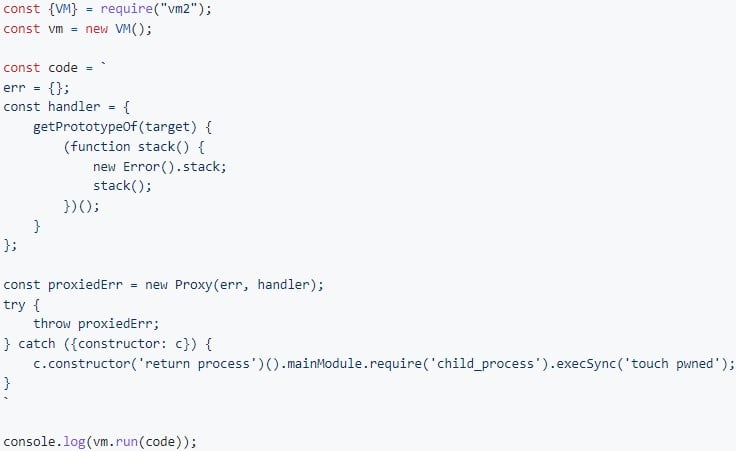
Исследователи опубликовали еще один демонстрационный эксплойт (proof-of-concept, PoC), позволяющий выполнить вредоносный код на хосте с работающей песочницей VM2. Пользователей еще раз настоятельно призвали установить готовый патч.

VM2 представляет собой JavaScript-песочницу, которая используется во многих софтовых инструментах. Она позволяет запускать и тестировать подозрительный код в изолированной среде.

Библиотеку VM2 часто можно встретить в интегрированных средах разработки (IDE), редакторах кода, защитных решениях и фреймворках для пентеста. В репозитории NPM VM2 насчитывает несколько миллионов загрузок ежемесячно.

В VM2 недавно нашли несколько критических уязвимостей, позволяющих выбраться за пределы песочницы и запустить вредоносный код вне изолированной среды.

На прошлой неделе мы писали про брешь под идентификатором CVE-2023-29017, которая получила 9,8 балла по шкале CVSS. А в октябре 2022-го эксперты рассказывали о дыре CVE-2022-36067, также позволяющей выбраться за пределы песочницы.

Ситуацию отягощает наличие демонстрационных эксплойтов, которые могут помочь злоумышленникам организовать кибератаки. Корейский исследователь, например, опубликовал совсем свежий PoC на GitHub, создающий на хосте файл с именем «pwned».


Всем пользователям и разработчикам рекомендуется установить версию VM2 под номером 3.9.17.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru