



Зараза в Telegram: новый вредонос крадёт данные из 38 браузеров

Зараза в Telegram: новый вредонос крадёт данные из 38 браузеров

Зараза в Telegram: новый вредонос крадёт данные из 38 браузеров

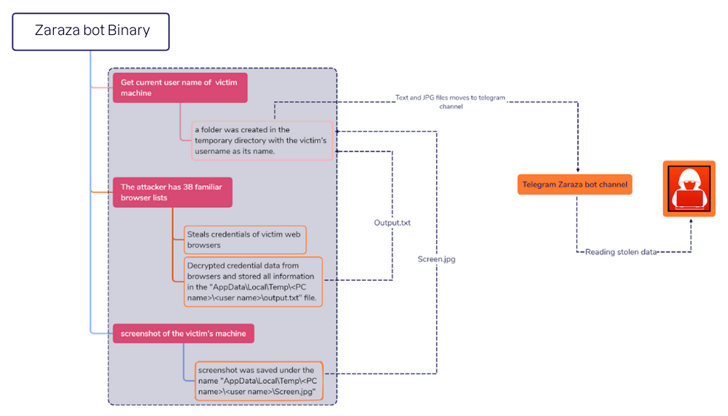
Ещё один вредонос, заточенный под кражу данных жертвы, продаётся в Telegram. Получивший имя Zaraza бот способен извлекать информацию из 38 браузеров и, что интересно, задействовать Telegram в качестве командного центра (C2).

На Zaraza обратили внимание специалисты компании Uptycs. В отчёте эксперты описывают новую киберугрозу так:

«Zaraza атакует несколько десятков веб-браузеров и в настоящее время активно распространяется в русскоязычном телеграм-канале для киберпреступников. Как только зловред попадает на устройство, он вытаскивает конфиденциальные данные и отправляет их на сервер Telegram».

Zaraza представляет собой 64-битный бинарник, скомпилированный с использованием C#. Авторы вредоносной программы дали ей возможность атаковать 38 различных браузеров, среди которых, само собой, есть и самые топовые: Google Chrome, Microsoft Edge, Opera, AVG Browser, Brave, Vivaldi и Яндекс Браузер.

Помимо этого, зловред может снимать скриншоты активного окна. Изучив один из последних образцов Zaraza, эксперты пришли к выводу, что он может вытаскивать учётные данные от банковских аккаунтов, криптовалютных кошельков, ящиков электронной почты и пр.


В Uptycs отметили, что разработчики Zaraza предлагают его другим киберпреступникам по подписочной модели. В настоящий момент непонятно, как именно распространяется «зараза», однако у исследователей есть предположение, что здесь не обходится без социальной инженерии.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru