



Зараза в Telegram: новый вредонос крадёт данные из 38 браузеров

Зараза в Telegram: новый вредонос крадёт данные из 38 браузеров

Зараза в Telegram: новый вредонос крадёт данные из 38 браузеров

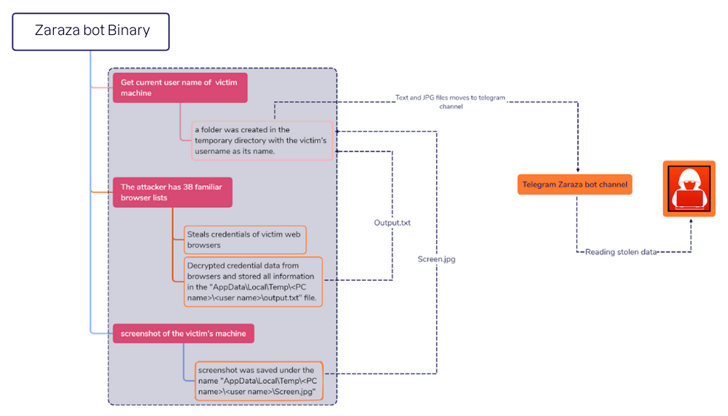
Ещё один вредонос, заточенный под кражу данных жертвы, продаётся в Telegram. Получивший имя Zaraza бот способен извлекать информацию из 38 браузеров и, что интересно, задействовать Telegram в качестве командного центра (C2).

На Zaraza обратили внимание специалисты компании Uptycs. В отчёте эксперты описывают новую киберугрозу так:

«Zaraza атакует несколько десятков веб-браузеров и в настоящее время активно распространяется в русскоязычном телеграм-канале для киберпреступников. Как только зловред попадает на устройство, он вытаскивает конфиденциальные данные и отправляет их на сервер Telegram».

Zaraza представляет собой 64-битный бинарник, скомпилированный с использованием C#. Авторы вредоносной программы дали ей возможность атаковать 38 различных браузеров, среди которых, само собой, есть и самые топовые: Google Chrome, Microsoft Edge, Opera, AVG Browser, Brave, Vivaldi и Яндекс Браузер.

Помимо этого, зловред может снимать скриншоты активного окна. Изучив один из последних образцов Zaraza, эксперты пришли к выводу, что он может вытаскивать учётные данные от банковских аккаунтов, криптовалютных кошельков, ящиков электронной почты и пр.


В Uptycs отметили, что разработчики Zaraza предлагают его другим киберпреступникам по подписочной модели. В настоящий момент непонятно, как именно распространяется «зараза», однако у исследователей есть предположение, что здесь не обходится без социальной инженерии.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru