



Злоумышленники наводнили NPM пустыми пакетами с URL вредоносных сайтов

Злоумышленники наводнили NPM пустыми пакетами с URL вредоносных сайтов

Злоумышленники наводнили NPM пустыми пакетами с URL вредоносных сайтов

Киберпреступники наводнили репозиторий NPM фейковыми пакетами. Как отметили специалисты компании Checkmarx, эти пакеты могут вызвать DoS и привести к сбою в работе NPM.

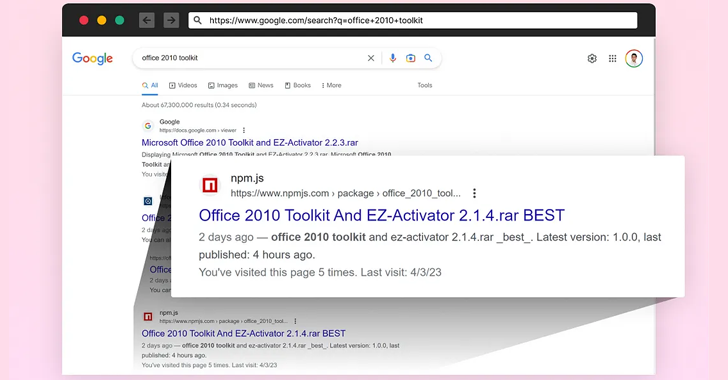
В опубликованном исследователями отчете утверждается, что злоумышленники создают вредоносные сайты и публикуют пустые пакеты с ссылками на такие ресурсы. Эта схема позволяет воспользоваться хорошей репутацией NPM в поисковых системах.

«Действия киберпреступников привели к DoS и нестабильной работе NPM. В отдельных случаях можно было наблюдать ошибку “Service Unavailable”», — пишут эксперты.

Атакующие, само собой, знают, что репозитории с открытым исходным кодом отображаются выше в поисковой выдаче. Именно поэтому они создают вредоносные сайты, но проталкивают их в результаты поиска с помощью пустых пакетов. Как правило, ссылки на злонамеренные ресурсы указываются в файлах README.md.


В Checkmarx также отметили, что за подобными атаками стоят несколько киберпреступных групп, а конечной целью злоумышленников является заражение жертвы троянами RedLine Stealer, Glupteba, SmokeLoader и вредоносными майнерами.

Напомним, что не так давно в популярном npm-пакете с 3,5 млн еженедельных загрузок нашли уязвимость, которая может привести к перехвату учётной записи.

Подпишитесь на новости

Делегировать ИИ не получится: руководителям добавили новые задачи

Установить сотрудникам ИИ-ассистента и продолжить руководить по старинке — слабый план. СберУниверситет представил отчёт о том, как искусственный интеллект меняет управление. Из 61 предложенного действия 37 авторы относят к новым практикам. Начальнику тоже придётся обновиться.

В опубликованном исследовании изменения разложены по модели «Перестать — Изменить — Начать». Основа — анализ более 8500 публикаций из свыше 80 российских и зарубежных источников.

Исследователи выделили 15 трендов и 19 ключевых изменений. Среди них — сокращение горизонта стратегирования, отказ от совещаний ради обмена статусами и переход ИИ-трансформации в зону личной ответственности CEO.

Новые обязанности включают определение границ самостоятельности ИИ, оценку экономического эффекта, контроль качества данных и организацию совместной работы людей с агентами. При этом команде нужно помочь адаптироваться и сохранить важные компетенции.

Цифру более 60% авторы связывают с набором действий в своём отчёте: 37 из 61. Это не замер доли новой работы у каждого российского руководителя.

Таким образом, осваивать новое придётся одновременно с отказом от привычного. Даже если привычное — любимая часовая встреча, на которой десять человек по очереди говорят, что всё ещё работают.

RSS: Новости на портале Anti-Malware.ru