



Баг Google Pay выдал пользователям кучу денег от корпорации добра

Баг Google Pay выдал пользователям кучу денег от корпорации добра

Баг Google Pay выдал пользователям кучу денег от корпорации добра

Интересный баг Google Pay сработал на руку пользователям: многие сообщили, что Google случайно положила на их банковский счет от 10 до 1000 долларов. Суть крылась в сбое так называемой программы «вознаграждений» за бета-тестирование.

В первую очередь люди побежали сообщать о проблеме на площадку Reddit. Один из исследователей, специализирующийся на Android, также столкнулся с багом, о чем сообщил в Twitter.

На выложенных пользователями скриншотах видно, что они получают вознаграждения за «догфудинг Google Pay Remittance». Догфудингом в среде ИТ-специалистов принято называть бета-тестирование еще не вышедшего софта.

Таким образом, можно сделать вывод, что подобные вознаграждения должны были приходить участникам программы бета-тестирования — сотрудникам и партнерам Google. А вот для обычных пользователей такие сообщения и вознаграждения явно не предназначались.


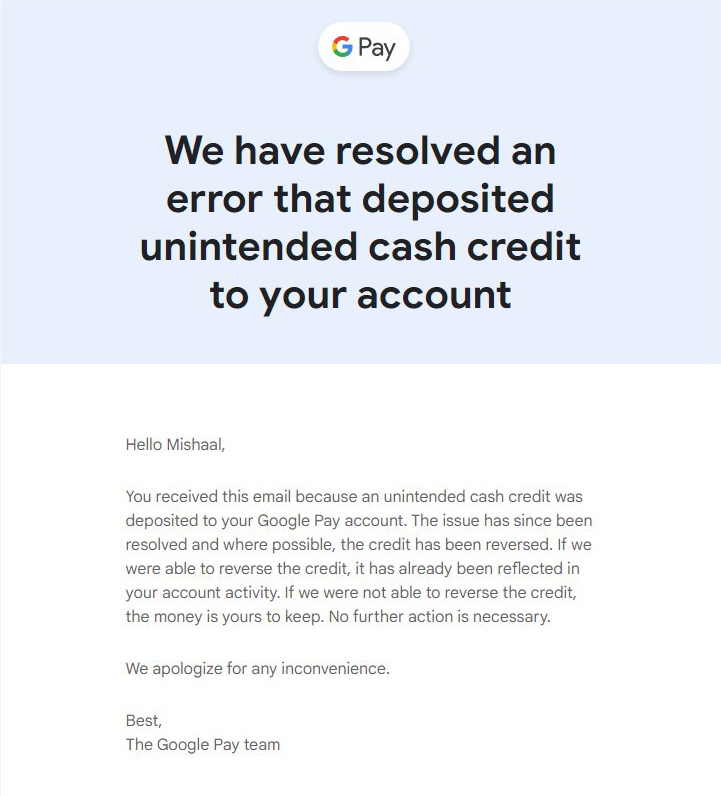
Позже Google, конечно, разослала электронные письма с разъяснениями и признанием ошибки. Если пользователь оставил деньги, их, скорее всего, заберут. Но Google также отмечает, что возврат не требуется, если вы уже успели потратить эти «вознаграждения».

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru