



Баг Google Pay выдал пользователям кучу денег от корпорации добра

Баг Google Pay выдал пользователям кучу денег от корпорации добра

Баг Google Pay выдал пользователям кучу денег от корпорации добра

Интересный баг Google Pay сработал на руку пользователям: многие сообщили, что Google случайно положила на их банковский счет от 10 до 1000 долларов. Суть крылась в сбое так называемой программы «вознаграждений» за бета-тестирование.

В первую очередь люди побежали сообщать о проблеме на площадку Reddit. Один из исследователей, специализирующийся на Android, также столкнулся с багом, о чем сообщил в Twitter.

На выложенных пользователями скриншотах видно, что они получают вознаграждения за «догфудинг Google Pay Remittance». Догфудингом в среде ИТ-специалистов принято называть бета-тестирование еще не вышедшего софта.

Таким образом, можно сделать вывод, что подобные вознаграждения должны были приходить участникам программы бета-тестирования — сотрудникам и партнерам Google. А вот для обычных пользователей такие сообщения и вознаграждения явно не предназначались.


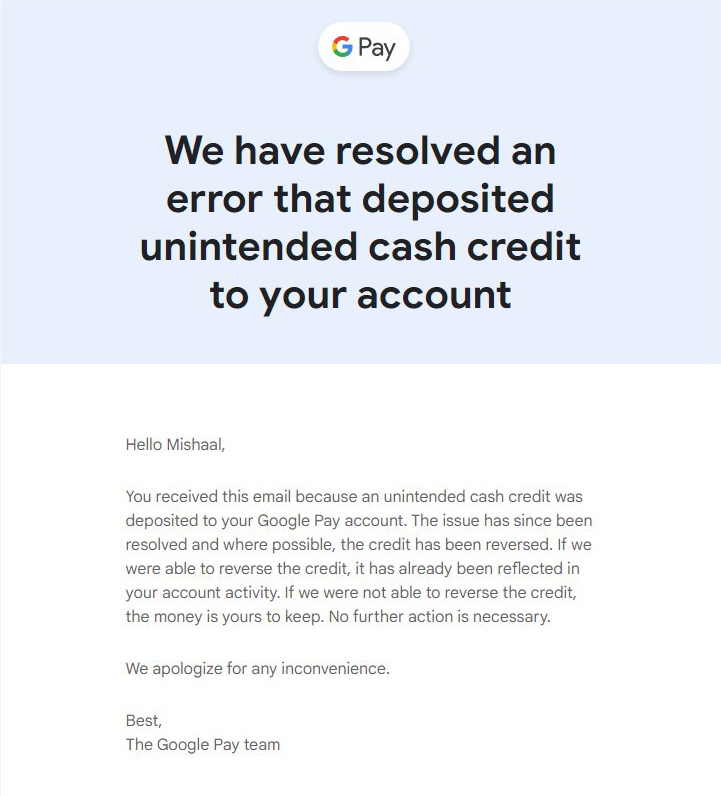
Позже Google, конечно, разослала электронные письма с разъяснениями и признанием ошибки. Если пользователь оставил деньги, их, скорее всего, заберут. Но Google также отмечает, что возврат не требуется, если вы уже успели потратить эти «вознаграждения».

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru