



Троян-стилер Typhon расширил возможности противодействия анализу

Троян-стилер Typhon расширил возможности противодействия анализу

Троян-стилер Typhon расширил возможности противодействия анализу

Авторы Typhon выпустили новую версию инфостилера, значительно изменив исходники. Анализ образцов, проведенный в Cisco Talos, показал, что вирусописатели повысили стабильность и надежность работы кода, а также усилили его защиту от детектирования и анализа.

По словам аналитиков, Typhon Reborn 2 продается на хакерских форумах, в том числе русскоязычном XSS, с конца января и пользуется спросом. Обновленный вредонос предоставляется в пользование как услуга (Malware-as-a-Service, MaaS), а в атаках засветился еще в декабре.

Инфостилер Typhon, созданный на основе Prynt Stealer, впервые попал в поле зрения ИБ-экспертов летом прошлого года. На тот момент его набор функций отличался большим разнообразием: троян умел воровать информацию из ряда приложений, регистрировать клавиатурный ввод, подменять адреса криптокошельков в буфере обмена, делать скриншоты, добывать монеро.

В ноябре объявилась итерация Typhon Reborn с улучшенной защитой от анализа. Функциональность кейлоггера, клиппера и майнера исчезла, а возможности кражи данных и файлов по выбору были расширены.

Вторая версия Typhon Reborn, по данным Cisco, отличается большей скрытностью. В качестве дополнительной меры противодействия анализу введена обфускация строк с использованием Base64 и XOR.

Количество проверок окружения (песочницы, отладчики, ВМ) заметно увеличилось. Появилась опция отката исполнения на основе данных геолокации: оператор может использовать дефолтный список стран бывшего СНГ (без Украины и Грузии) либо собственный, кастомный.

Функции сохранения присутствия при перезагрузке системы исчезли, теперь троян после вывода данных заметает следы и завершает исполнение. Украденная информация архивируется, а затем отсылается оператору с использованием HTTPS и Telegram API; после этого созданный файл удаляется.

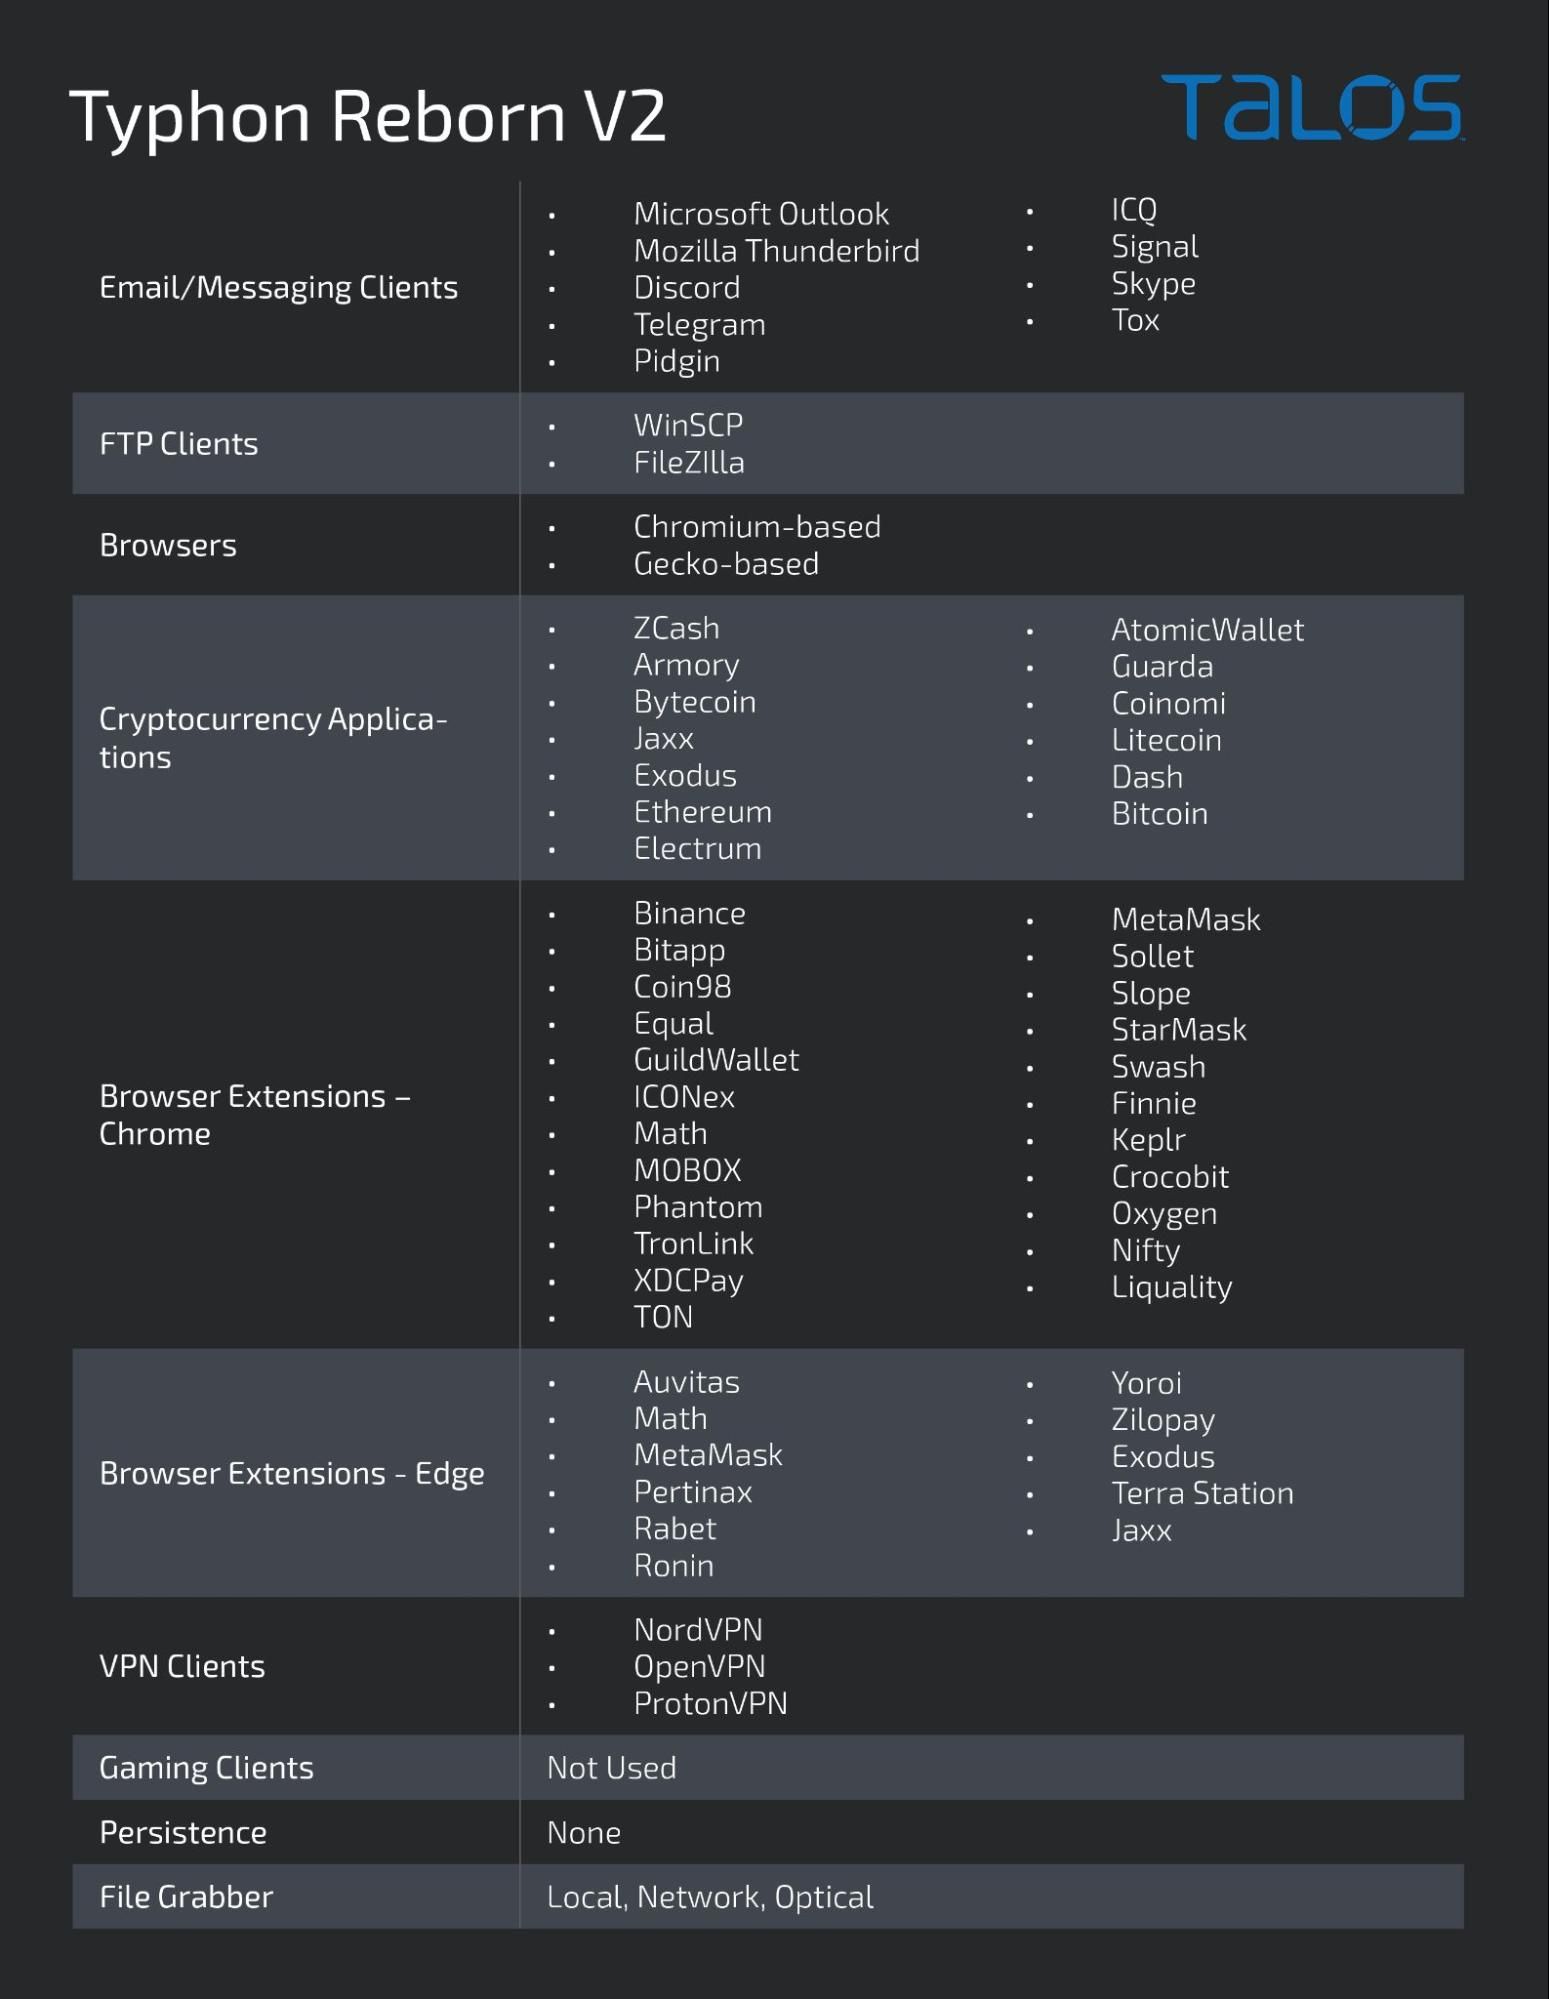
Вирусописатели также обновили модуль кражи файлов (граббер) и расширили список целевых приложений стилера.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru