



Вредонос Rilide атакует Chromium-браузеры под видом аддона Google Drive

Вредонос Rilide атакует Chromium-браузеры под видом аддона Google Drive

Вредонос Rilide атакует Chromium-браузеры под видом аддона Google Drive

Новая вредоносная программа Rilide атакует основанные на Chromium браузеры. Зловред маскируется под безопасные с виду расширения и пытается вытащить конфиденциальные данные и криптовалюту жертвы.

Об активности Rilide рассказали исследователи из команды Trustwave SpiderLabs Research. В отчёте специалистов говорится следующее:

«Авторы Rilide маскируют его под аддон Google Drive, после проникновения в систему вредонос может осуществлять целый спектр вредоносных действий: мониторинг, просмотр истории браузера, снятие скриншотов и внедрение вредоносных скриптов для кражи криптовалюты».

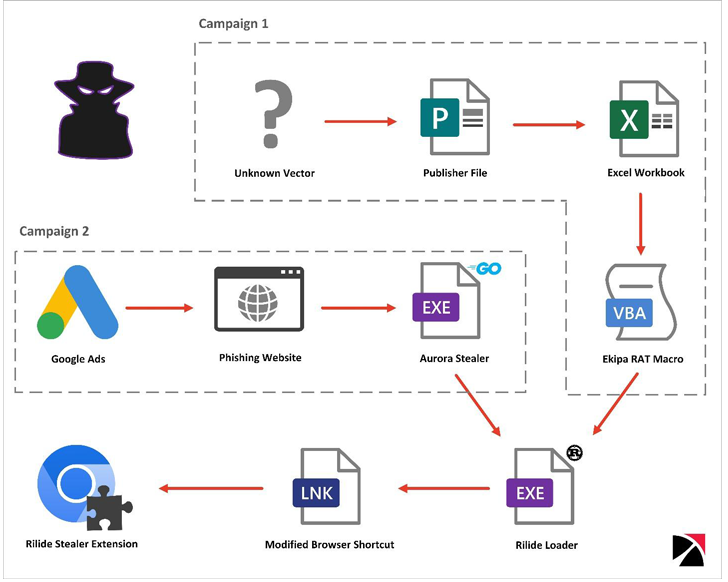
Более того, Rilide может отображать фейковые диалоги, чтобы заставить пользователя ввести код двухфакторной аутентификации. По словам Trustwave, в настоящее время фиксируются две кампании по распространению Rilide: в одной участвует троян Ekipa, в другой — инфостилер Aurora.


Точное происхождение Rilide пока неизвестно, однако специалисты Trustwave нашли пост на одном из киберпреступных форумов, который датируется мартом 2022 года. В нём один из участников продаёт ботнет со схожей функциональностью. Из-за некоего конфликта часть исходного кода утекла в Сеть.

Адрес командного сервера (C2) Rilide позволил экспертам выйти на несколько GitHub-репозиториев, принадлежащих пользователю с ником gulantin. В этих репозиториях содержатся загрузчики вредоносного расширения.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru