



Сеть Western Digital взломана, сервисы My Cloud выпали из доступа

Сеть Western Digital взломана, сервисы My Cloud выпали из доступа

Сеть Western Digital взломана, сервисы My Cloud выпали из доступа

Сегодня ночью (3 апреля в 9 утра по Москве) компания Western Digital опубликовала информацию, проясняющую затянувшийся сбой ее облачных служб. Как оказалось, сеть вендора средств хранения данных взломали, и для защиты бизнес-операций пришлось отключить ряд систем и сервисов.

Согласно заявлению, хакерская атака была обнаружена неделю назад, 26 марта. Компания приняла меры реагирования и запустила расследование с привлечением сторонних экспертов; правоохранительные органы уже поставлены в известность.

На настоящий момент найдены свидетельства кражи данных из систем Western Digital. Величина и характер ущерба пока неизвестны. Клиентам придется запастись терпением: принимаемые меры безопасности еще будут какое-то время влиять на качество услуг, хотя вендор активно работает над восстановлением инфраструктуры и сервисов.

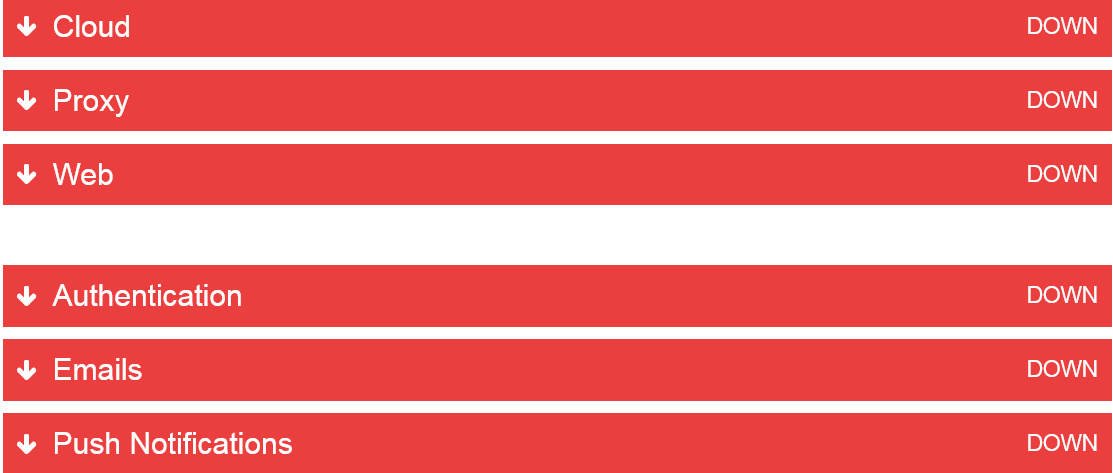
В настоящее время все службы My Cloud недоступны.


Затронуты следующие продукты:

  • My Cloud,
  • My Cloud Home,
  • My Cloud Home Duo,
  • My Cloud OS5,
  • SanDisk ibi,
  • SanDisk Ixpand Wireless Charger.
Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru