



Дыра в WordPress-плагине Elementor Pro используется в атаках на сайты

Дыра в WordPress-плагине Elementor Pro используется в атаках на сайты

Дыра в WordPress-плагине Elementor Pro используется в атаках на сайты

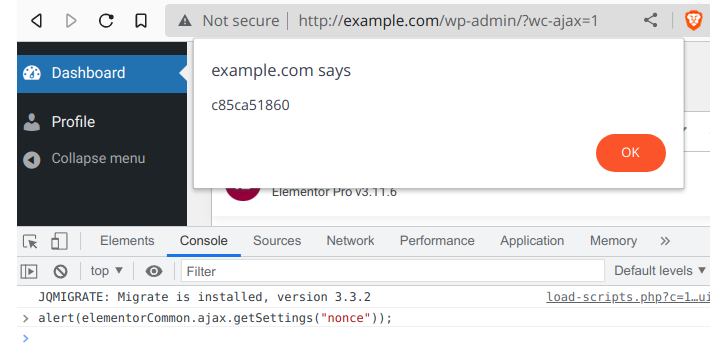
Неизвестная группа киберпреступников активно эксплуатирует уязвимость в плагине Elementor Pro, с помощью которой злоумышленники атакуют веб-сайты на движке WordPress. Чтобы эксплойт сработал, на целевом ресурсе должен быть установлен WooCommerce.

Согласно посту разработчиков плагина, проблема затрагивает версию 3.11.6 и более ранние релизы. В версии 3.11.7, выпущенной 22 марта, уязвимость уже устранили. Статистика говорит о том, что Elementor Pro установлен более чем на 12 млн сайтов.

Успешная эксплуатация бреши позволяет атакующим без аутентификации получить контроль над WordPress-сайтом. Обязательное условие — администратор должен активировать плагин WooCommerce.

«Уязвимость позволяет киберпреступникам включить страницу регистрации и установить роль пользователя по умолчанию на “администратор“. Такой подход позволяет взломщикам создать аккаунт и сразу присвоить ему права администратора», — пишут исследователи в отчёте.

«После этого злоумышленники либо будут редиректить посетителей на вредоносные сайты, либо загрузят бэкдор или злонамеренный плагин для дальнейшего захвата сайта».


В настоящее время специалисты наблюдают атаки с нескольких IP-адресов, пытающихся загрузить PHP-файлы и ZIP-архивы на атакованные ресурсы. Пользователям плагина Elementor Pro рекомендуется срочно обновиться до версии 3.11.7 или 3.12.0.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru