


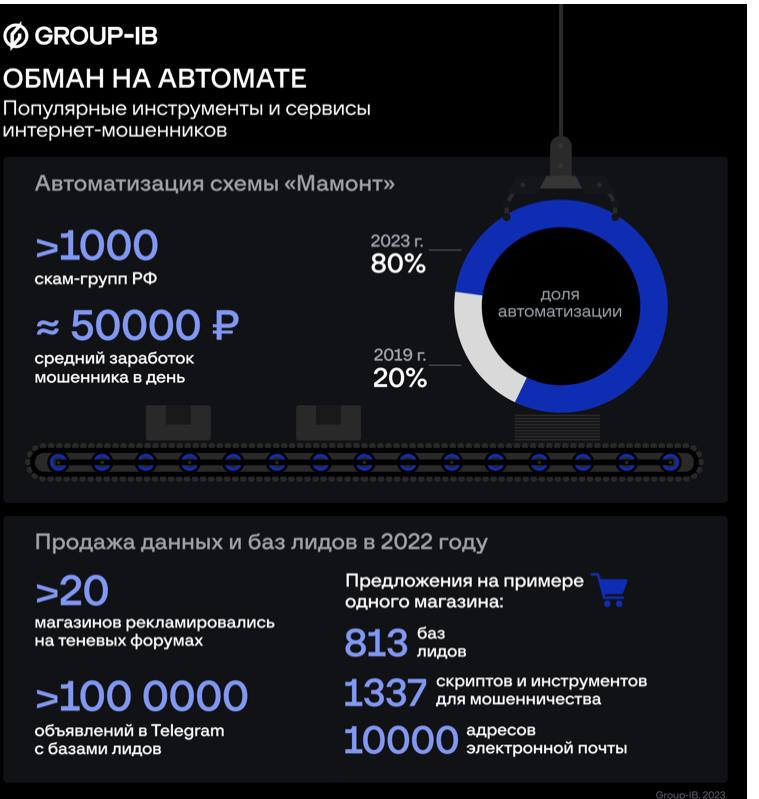

Автоматизация скам-процессов достигла 80%

Автоматизация скам-процессов достигла 80%

Автоматизация скам-процессов достигла 80%

Мошенники автоматизируют обслуживание своих ресурсов. Технологии «решают» задачи по привлечению трафика, генерируют фишинговые страницы, рассылают письма и даже проверяют действительность кредитных карт и криптокошельков жертв.

Технологичность инструментов и сервисов онлайн-мошенников подтверждает свежее исследование Group-IB.

Самый высокий уровень автоматизации — 80% — зафиксирован в популярной мошеннической схеме «Мамонт». Ещё в 2019 году речь шла о 20%.

На основе “Мамонта” возникли другие масштабные интернет-аферы, связанные с фейковыми свиданиями (FakeDate), бронированием отелей, совместной арендой автомобилей.

Использование современных технологий позволяет скамерам увеличивать прибыль, масштабировать «бизнес» и привлекать новые кадры.

За последние четыре года в схеме «Мамонт» засветились более тысячи русскоязычных скам-групп. Средний заработок рядового мошенника — 50 тыс. рублей в день.

Работа таких «воркеров» координируется в Telegram. Там создаются специальные чат-боты с функцией генерации фишинговых сайтов под различные площадки в зависимости от сценария «развода»: купля-продажа, свидания, аренда недвижимости.

Фишинговые ссылки могут содержать название, фото товара-приманки или адрес доставки. Чтобы найти потенциальных жертв злоумышленники используют парсеры.


Наработки «Мамонта» взяли на вооружение и операторы стилеров. Специальные чат–боты в Telegram набирают новых участников группировок, где те проходят обучение и работают с заявками. На отдельном канале с «отстуками» публикуется статистика о полученных данных с каждого атакованного компьютера.

Киберпреступники все чаще используют фишинговые панели для создания мошеннических ссылок и удобного получения аналитики по их работе, говорится в исследовании. Аренда одной фишинговый панели обходится в €150 в неделю, а покупка — €350.

ИБ-специалистам сложно распознать такой фишинговый ресурс — персональная ссылка создается под конкретную жертву.

В схемах телефонного мошенничества (вишинга) или рассылки СМС-спама злоумышленники используют генераторы мобильных номеров и сервисы для проверки их валидности.

Генератор создает подборку номеров, а чекеры проверяют активность контакта, а также могут указать регион и провайдера связи. В итоге мошенники получают список актуальных номеров для «разработки» потенциальных жертв.

«На заре интернет-мошенничества злоумышленникам большинство действий приходилось делать «ручками»: регистрировать домены, создавать фишинговые страницы, нагонять трафик на сайты, «прогревать» холодные контакты — на это уходили часы, дни, а иногда недели», — отмечает ведущий аналитик Group-IB департамента Digital Risk Protection Евгений Егоров.

Сегодня автоматизация сократила этот процесс до нескольких минут. При таком уровне проникновения технологий в мошеннические схемы победить «робота» может только «робот», считают эксперты. Речь о системах класса Digital Risk Protection. На Anti-Malware.ru есть подробный обзор рынка таких сервисов.

Добавим, согласно мартовскому исследованию Kaspersky, мошенники вышли на новый уровень и при ведении бизнеса внутри даркнета. Теперь они привлекают к сделкам третью независимую сторону и даже имеют свой “арбитражный” суд.

Поиск готовой домашки может закончиться кражей аккаунта и денег родителей

Желание списать домашку может закончиться не двойкой, а кражей аккаунта и денег родителей. К началу учебного года мошенники активнее используют сайты с готовыми домашними заданиями как приманку для школьников. Схема начинается с того, что ребёнок ищет решение задачи и попадает на портал, внешне похожий на обычную библиотеку ГДЗ.

Для просмотра полного ответа сайт предлагает зарегистрироваться, указав имя, номер телефона, класс и иногда сведения о родителях. Полученные данные затем используют для более точных атак, предупреждают опрошенные «Известиями» эксперты.

Например, злоумышленник может позвонить или написать от имени учителя, директора либо сотрудника образовательной платформы. Зная имя ребёнка, школу и класс, мошенник выглядит убедительнее. Следующий шаг — просьба назвать код из СМС, войти в электронный дневник по ссылке или срочно подтвердить данные.

Другой вариант — платный премиум-доступ к ответам, подписка на фальшивый канал с архивом ГДЗ или скачивание фирменного приложения. Вместо шпаргалки школьник может получить вредоносную программу, которая крадёт данные, показывает рекламу поверх других окон или подключает устройство к ботнету.

Проблему усиливает простая психология: дети не всегда хотят рассказывать родителям, что искали готовые ответы. А если решение требуется за пять минут до урока, проверка адреса сайта обычно проигрывает.

Схема далеко не новая. В октябре 2025 года МВД сообщало о массовом появлении мошеннических ресурсов с ГДЗ: более 400 одинаковых сайтов в зоне .ru зарегистрировали всего за два дня. Они собирали цифровой след посетителей, после чего жертвам могли звонить якобы из школы.

Эксперты советуют не вводить данные на неизвестных образовательных сайтах, не сообщать коды из СМС и не устанавливать приложения из сторонних источников. Но главная защита — договориться с ребёнком, что о подозрительной переписке или случайно скачанном файле можно рассказать без скандала.

RSS: Новости на портале Anti-Malware.ru