



Банковского трояна IcedID перепрофилировали для доставки других зловредов

Банковского трояна IcedID перепрофилировали для доставки других зловредов

Банковского трояна IcedID перепрофилировали для доставки других зловредов

Специалисты Proofpoint фиксируют атаки IcedID с использованием новых вариантов загрузчика — Lite и Forked. Сам троян тоже претерпел изменения, потеряв функциональность, необходимую для банковского фрода.

По данным ИБ-компании, модифицированный IcedID распространяют три криминальные группы, не считая брокеров доступа к взломанным сетям. В Proofpoint полагают, что изменения вызваны сменой способа заработка: банковские мошенники решили заняться доставкой полезной нагрузки — к примеру, шифровальщиков.

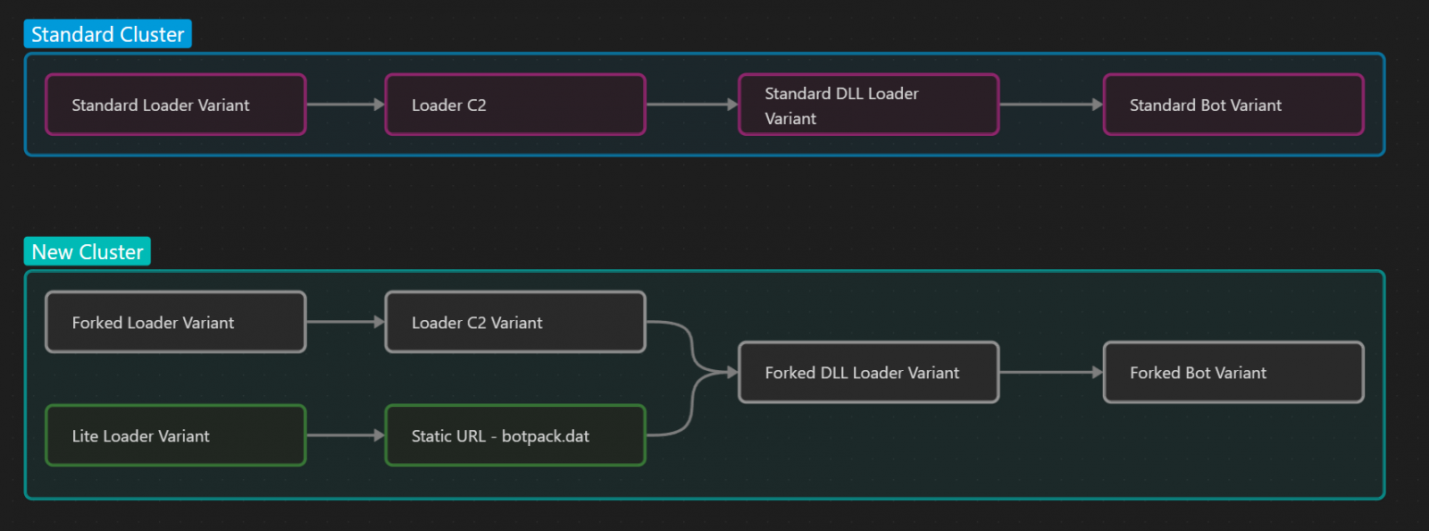
Остальные поклонники банкера продолжают пользоваться стандартной версией, почти не изменившейся с 2017 года. В этом виде зловред, согласно описанию экспертов, прибывает на машину как начальный загрузчик, который запрашивает с сервера DLL-лоадер, и тот уже доставляет бот IcedID.

Вариант Lite впервые всплыл в ходе ноябрьских атак Emotet; он загружался в систему как пейлоад второй ступени. Загрузчик Forked появился позже, в феврале; по поведению он схож со стандартной версией, но использует другой тип файла (не DLL, а COM Server) и содержит дополнительный код для расшифровки строк и доменных имен, поэтому пейлоад увеличился на 12 Кбайт.

Загрузчик Lite по сравнению с ним легче, всего 20 Кбайт, так как он не выводит информацию о зараженном хосте на C2-сервер. Профилирование за него выполняет Emotet.

Оба варианта доставляют один и тот же IcedID-бот с сильно урезанной функциональностью — версию Forked без веб-инжектов, AiTM и возможности бэкконнекта. За счет этого размер файла сократился на 64 Кбайт.


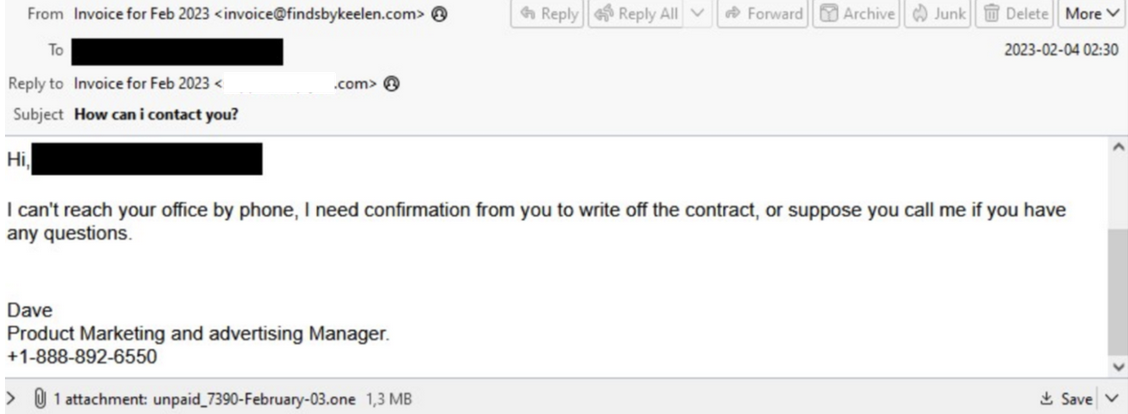
В феврале злоумышленники распространяли Forked-вариант через персонализированные спам-письма с вложением OneNote, якобы содержащим инвойс. При открытии исполнялся файл HTA, запускающий PowerShell-команду на загрузку IcedID с удаленного сервера. Одновременно жертве отображался маскировочный документ PDF.


В конце февраля были зафиксированы спам-рассылки, использующие форму уведомления о нарушении американского закона о безопасности дорожного движения и автотранспорта, а также поддельные письма от имени Управления США по надзору за качеством продовольствия и медикаментов (FDA). В обоих случаях целью являлся засев Forked-версии IcedID.

Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru