



Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Проведенный в AhnLab разбор новых атак DDoS-бота показал, что злоумышленники внедряют его на Linux-серверы, используя слабость парольной защиты SSH.

Написанный на Perl вредонос ShellBot, известный также как PerlBot, объявился в интернете лет пять назад. Предназначенный для проведения DDoS-атак зловред обладает также функциями бэкдора и легко поддается кастомизации. Для связи ботов с C2 используется протокол IRC.

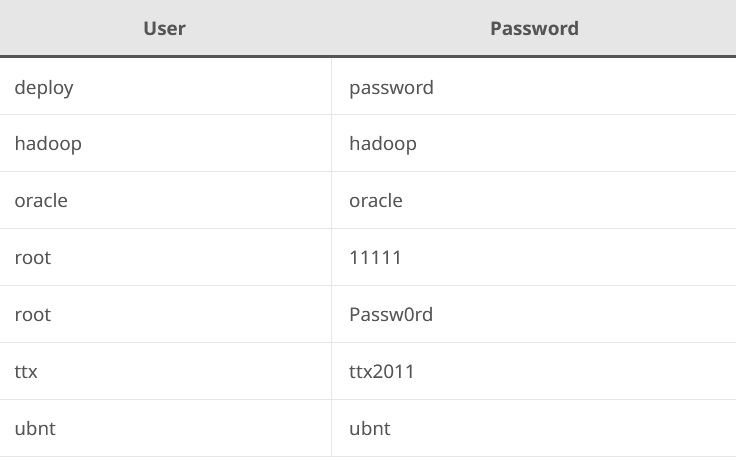
В ходе текущих атак операторы ShellBot вначале проводят сканирование интернета в поисках открытых портов 22/TCP (по умолчанию используется SSH-службой). Обнаружив доступную мишень, злоумышленники пытаются подобрать логин и пароль перебором по списку ходовых вариантов, в топе которого числятся следующие:


После взлома в Linux устанавливается ShellBot. В настоящее время в атаках, по данным экспертов, используются три версии зловреда — кастомные LiGhT's Modded perlbot v2, DDoS PBot v2.0 и PowerBots (C) GohacK.

Два первых варианта поддерживают множество команд на проведение DDoS-атак с использованием протоколов HTTP, TCP и UDP. Из бэкдор-функций в наборы включены обратный шелл, удаление логов, загрузка файлов и порт-сканы.

Вариант на основе PowerBots намного проще и работает в основном как бэкдор: по команде открывает бэкконнект-доступ, удаляет файлы по указанному пути, загружает файлы с удаленного сервера, проводит сканирование портов. Из техник DDoS он владеет только UDP flood.

В начале года корейские исследователи выявили киберкампанию, в ходе которой на серверы Linux SSH устанавливался шелл-загрузчик, доставляющий ShellBot и криптомайнер. Для защиты Linux-серверов от брутфорса и словарных атак админам советуют использовать сильные пароли и периодически их менять. Эксперты также рекомендуют поддерживать софт в актуальном состоянии и использовать файрволы.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru