



Троян Emotet пытается обойти защиту с помощью файлов Microsoft OneNote

Троян Emotet пытается обойти защиту с помощью файлов Microsoft OneNote

Троян Emotet пытается обойти защиту с помощью файлов Microsoft OneNote

Ботоводы Emotet решили последовать новой моде и теперь раздают своего трояна через файлы Microsoft OneNote в надежде, что уловка поможет повысить отдачу от вредоносных рассылок.

Ранее в этом месяце Emotet распространяли прежним способом — с помощью документов Word с вредоносным макросом. Поскольку Microsoft теперь автоматом блокирует такой контент в загружаемых из Сети документах Office, традиционная спам-кампания, видимо, не оправдала ожиданий злоумышленников, и они перешли на более перспективный формат вложений.

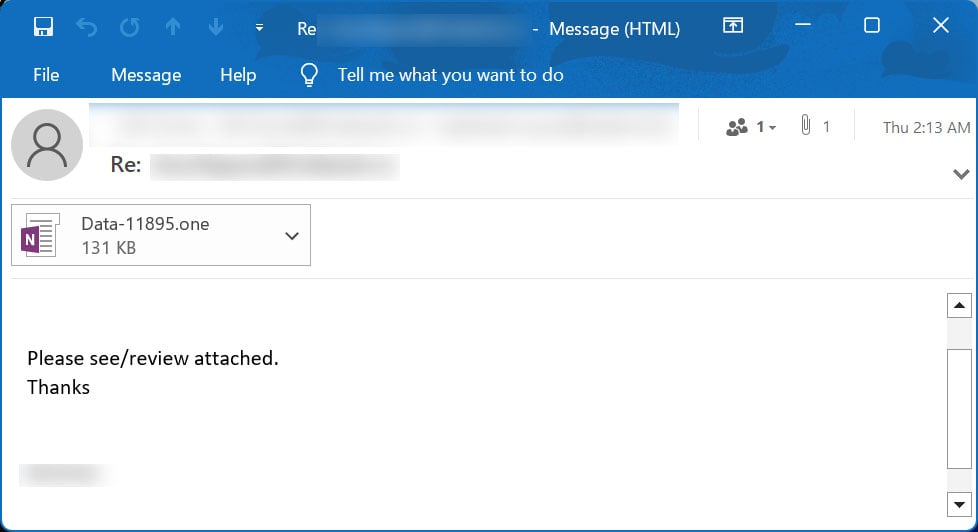
Оформление вредоносных сообщений осталось прежним: они выполнены как продолжение деловой переписки, некогда украденной из ящика жертвы заражения. Вложения в такие письма обычно выдаются за руководство, инвойс, список выполненных работ и т. п.


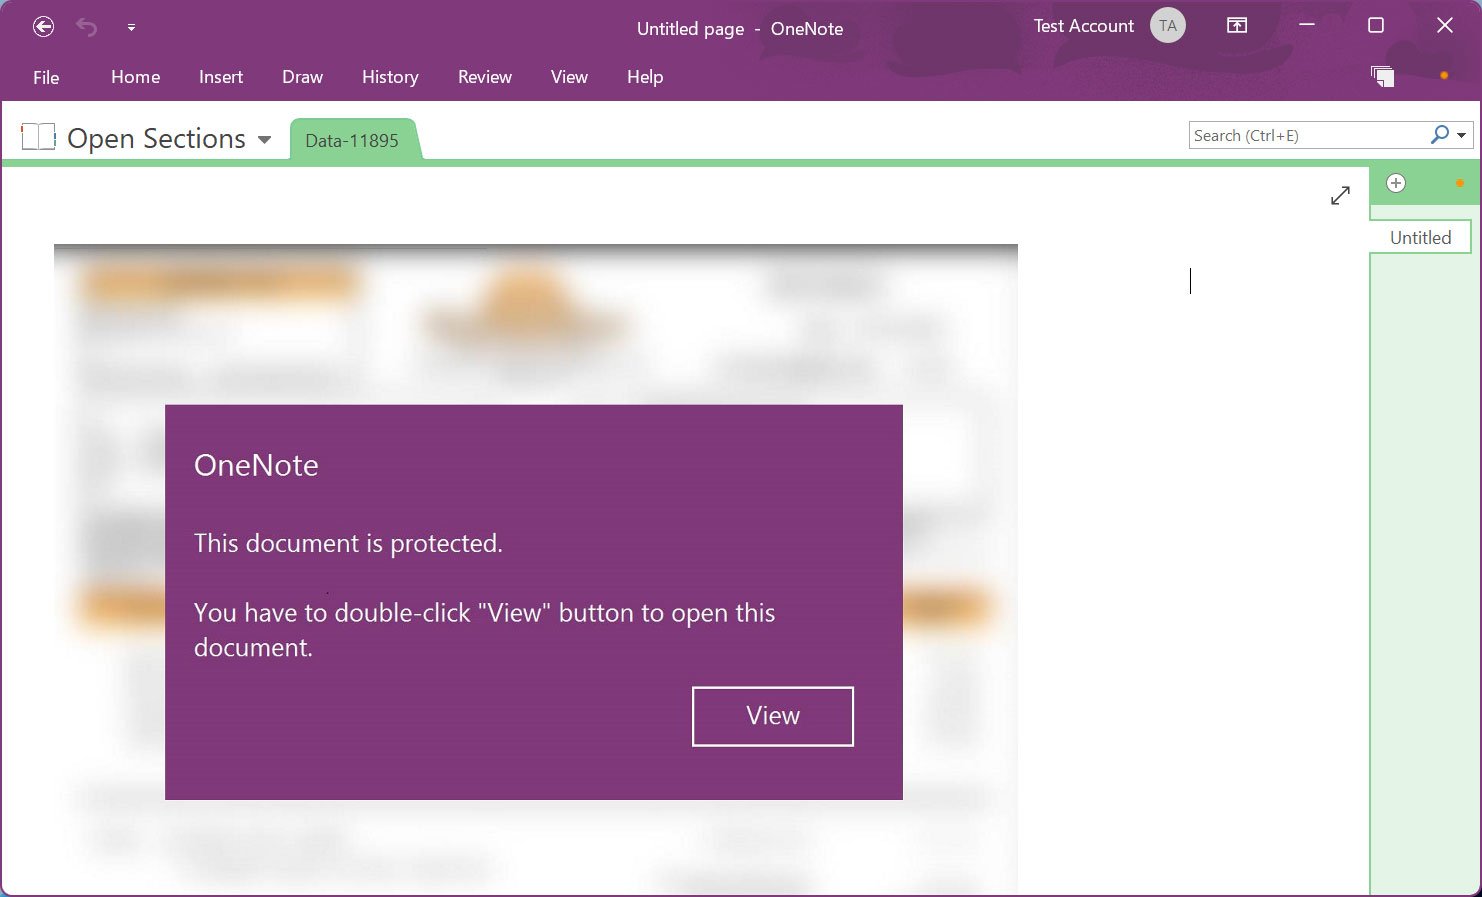
Для корректного отображения документа OneNote получателю предлагается дважды нажать в окне кнопку View, под которой спрятан вредоносный VBScript-файл (click.wsf). В этом файле содержится сильно обфусцированный скрипт, загружающий целевую DLL со стороннего сервера.


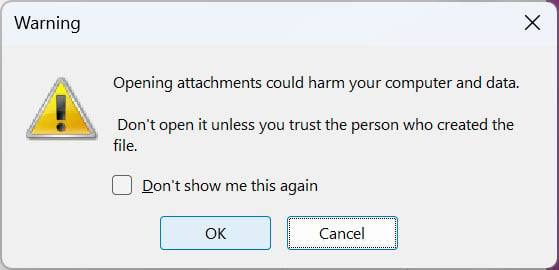
Полезная нагрузка сохраняется в папке временных файлов и запускается на исполнение с помощьюregsvr32.exe. При попытке запуска встроенного файла OneNote выводит предупреждение, однако практика показывает, что в таких случаях многие пользователи жмут OK.


Распространяемый в рамках данной спам-кампании вариант Emotet ворует контакты и письма жертвы и подключается к C2-серверу в ожидании команд. Дополнительных вредоносных загрузок пока не обнаружено.

В этом году эксперты фиксируют рост популярности OneNote у киберкриминала. Увеличение количества злоупотреблений заставило Microsoft задуматься над защитой от новой угрозы. В качестве временной меры Windows-админам рекомендуется заблокировать или ограничить запуск встроенных файлов для OneNote с помощью групповых политик.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru