



Microsoft выложила скрипт для более лёгкого патчинга бага обхода BitLocker

Microsoft выложила скрипт для более лёгкого патчинга бага обхода BitLocker

Microsoft выложила скрипт для более лёгкого патчинга бага обхода BitLocker

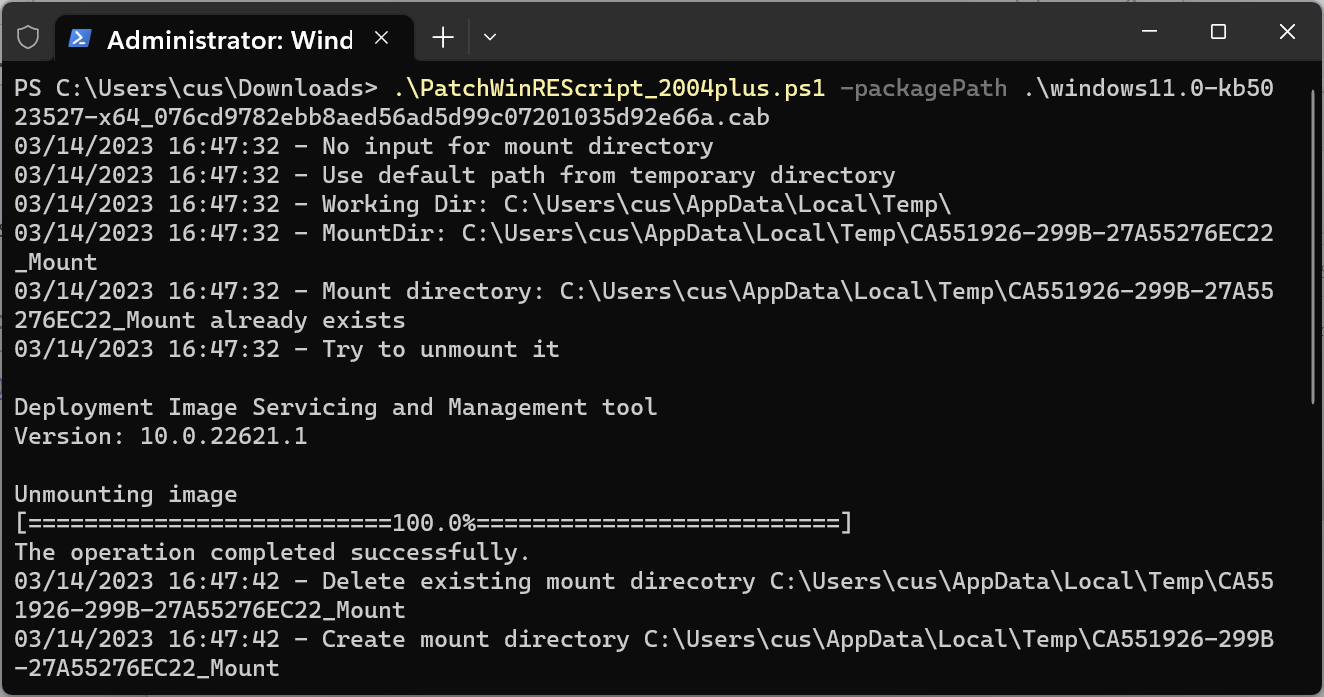
Microsoft выложила скрипт, упрощающий процедуру патчинга уязвимости, приводящей к обходу BitLocker в среде восстановления Windows (Windows Recovery Environment, WinRE). Эксплуатация этой бреши позволяет злоумышленникам получить доступ к зашифрованным данным.

PowerShell-скрипт (KB5025175), по словам техногиганта из Редмонда, защищает образы WinRE от попыток эксплуатации бага под идентификатором CVE-2022-41099. В Microsoft также отметили, что уязвимость нельзя использовать в атаке, если пользователь включил защиту BitLocker TPM+PIN.

«Наша команда разработала этот PowerShell-скрипт, чтобы помочь автоматизировать обновление образов WinRE на устройствах Windows 10 и Windows 11. Скрипт нужно запускать с правами администратора, при этом учитывая версию операционной системы», — гласит документ Microsoft.

По умолчанию рекомендованная версия скрипта от Microsoft — PatchWinREScript_2004plus.ps1, поскольку он подходит для Windows 10 2004 и более поздних версий ОС (включая Windows 11). Другая версия PowerShell-скрипта (PatchWinREScript_General.ps1) подойдёт для Windows 10 1909 и более ранних релизов.


Для апдейта администраторам придётся пройти следующие шаги после запуска скрипта:

  1. Смонтируйте существующий WinRE-образ (WINRE.WIM).
  2. Обновите образ WinRE с помощью пакета Safe OS Dynamic Update (Compatibility Update), который можно загрузить в каталоге Microsoft Update.
  3. Размонтируйте образ WinRE.
  4. Если функционирует защитник BitLocker TPM, он сконфигурирует заново WinRE для службы BitLocker.
Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru