



Android-троян FakeCalls научился по-новому прятаться на смартфонах жертв

Android-троян FakeCalls научился по-новому прятаться на смартфонах жертв

Android-троян FakeCalls научился по-новому прятаться на смартфонах жертв

Android-вредонос FakeCalls опять дал о себе знать: троян имитирует телефонные вызовы более чем от 20 финансовых организаций в надежде выудить у клиентов банков данные их карт и другую важную информацию.

FakeCalls нельзя назвать новичком на ландшафте киберугроз. В апреле прошлого года мы писали, что этот зловред перехватывает звонки жертвы в техподдержку банка. Авторы маскировали его под одно из банковских приложений, отображая официальный логотип.

Теперь специалисты Check Point сообщают о новых образцах FakeCalls, в которых появилось несколько новых функциональных возможностей, позволяющих уходить от защитных решений.

«Мы обнаружили более 2500 семплов этого вредоноса, каждый из которых использовал маскировку под разные финансовые организации. Кроме того, эта версия FakeCalls задействует техники антианализа», — пишет Check Point в отчёте.

«Авторы трояна уделили особое внимание защите своего детища и имплементировали ряд уникальных функций, которые ранее нам не встречались».

FakeCalls попадает на устройство жертвы с помощью фишинга или вредоносного сайта. Одна из новых функций трояна — «multi-disk» — манипулирует данными ZIP-заголовка файла APK. Именно так зловред устанавливает высокие значения EOCD-записи, чтобы запутать защитные решения.

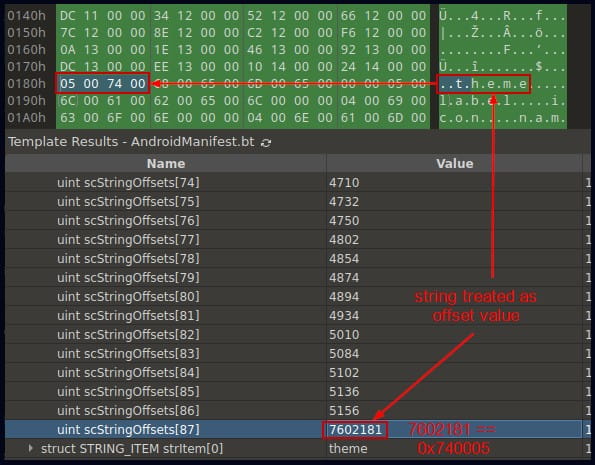
Ещё один механизм реализует манипуляцию файлом AndroidManifest.xml, что помогает спрятать имя изначального создателя файла.


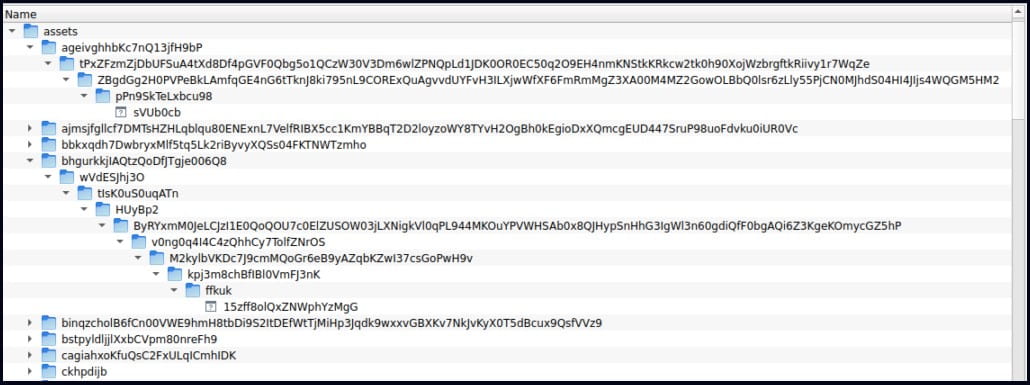
Последний один новый приём FakeCalls — добавить множество файлов внутрь директорий в APK, в результате чего имена файлов и пути превышают 300 символов. По словам Check Point, это также может затруднять детектирование трояна.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru