



Техподдержка Microsoft использовала кряк для активации Windows клиента

Техподдержка Microsoft использовала кряк для активации Windows клиента

Техподдержка Microsoft использовала кряк для активации Windows клиента

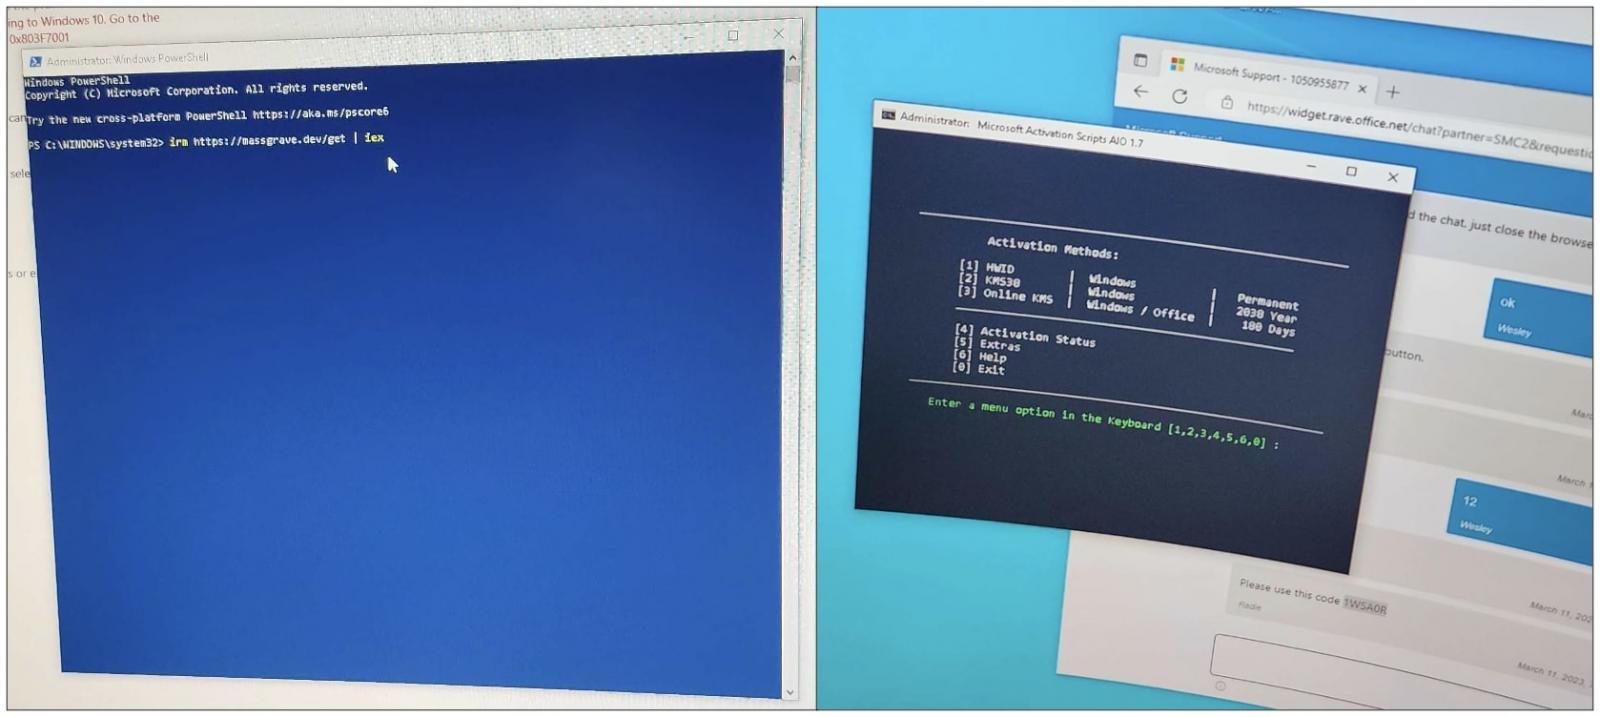
Интересный случай произошёл с техподдержкой Microsoft: один из специалистов запустил на компьютере пользователя «кряк» для активации Windows. Проблема была в том, что подлинная копия операционной системы не смогла активироваться нормальным способом.

Есть мнение, что это не первый подобный случай, когда работающие в техподдержке Microsoft специалисты прибегают к крякам и взлому, поскольку им нужно своевременно закрыть запросы пользователей.

Недавний инцидент коснулся фрилансера из Южной Африки. Специалист заплатил 200 долларов за подлинную копию Windows 10 и был крайне удивлён, что сотрудник Microsoft «взломал» ОС с помощью неофициальных инструментов, которые обходят процесс активации Windows.

Сам фрилансер описал эту ситуацию в Twitter:

«Не могу поверить в это. Мой официальный ключ для Windows 10 Pro, приобретённой в Microsoft Store, отказался активировать систему. Служба поддержки вчера не смогла мне помочь. Сегодня же техподдержка вошла в систему с помощью Quick Assist и запустила команду для активации Windows. Это оказался кряк».


«Очевидно, Windows проще взломать, чем заплатить за операционную систему», — подытожил пользователь.

Различные кряки и неофициальные активаторы часто используются в пиратской среде, поэтому удивление фрилансера из Южной Африки легко понять. Тем не менее стоит всегда помнить, что пиратский софт представляет определённую опасность.

Летом прошлого года стало известно, что российские пользователи стали чаще пиратить Windows, поскольку Linux слишком сложный. Уже в этом году на Ozon, Wildberries и “Авито” появилось специализированное корпоративное ПО. Чаще всего речь идет о пиратских версиях софта Autodesk и Adobe.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru