



Защита от трекеров в Firefox теперь доступна владельцам Android-устройств

Защита от трекеров в Firefox теперь доступна владельцам Android-устройств

Защита от трекеров в Firefox теперь доступна владельцам Android-устройств

Firefox сообщила, что отныне функция Total Cookie Protection (TCP) доступна для пользователей мобильных устройств на Android. Напомним, что TCP защищает любителей «лисы» от трекеров и других отслеживающих элементов в Сети.

На Android-смартфонах функция будет включена по умолчанию, её задача — блокировать отслеживание перемещения пользователей по веб-сайтам. Это поможет защитить от сбора данных о вашем поведении в Сети, о ваших предпочтениях и т. п.

Mozilla активировала защитный механизм Total Cookie Protection с выходом версии Firefox 86 (релиз состоялся в феврале 2021 года). Летом 2022 года разработчики начали централизованно менять настройки приватности десктопных Firefox: защита Total Cookie Protection была включена по умолчанию для всех пользователей.

Для владельцев Android-девайсов TCP стала доступна с 14 марта 2023 года. Mozilla обещает, что к следующему месяцу функция придёт на все доступные мобильные устройства под управлением зелёного робота.

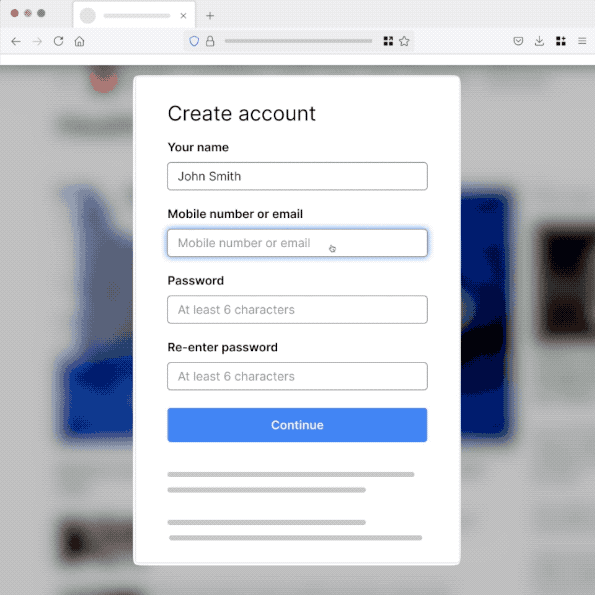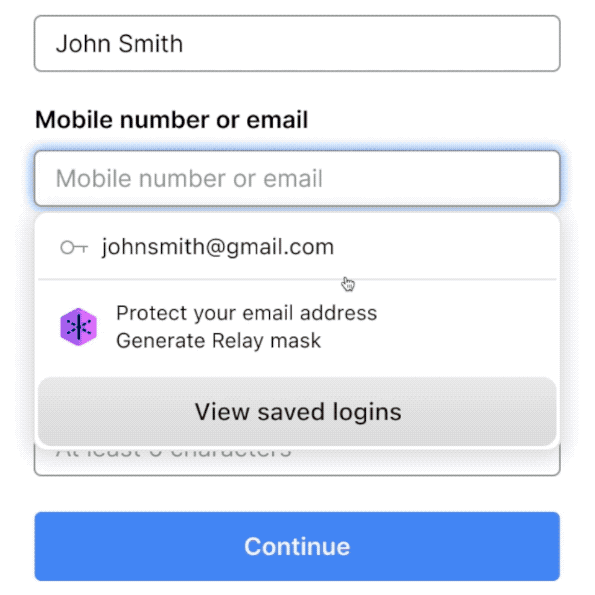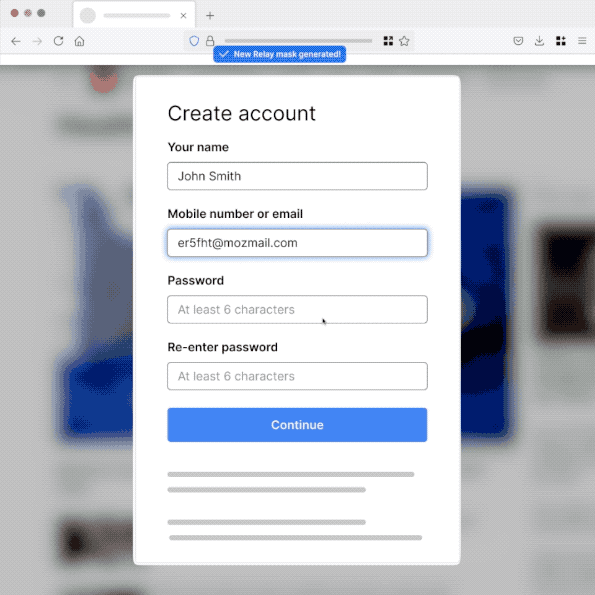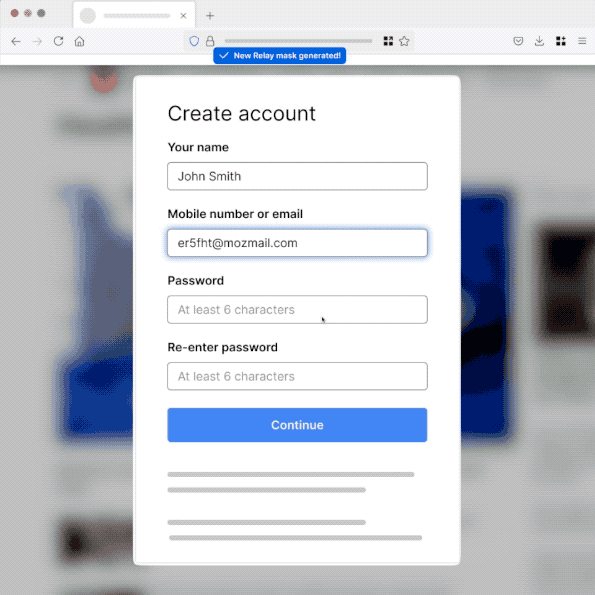
Помимо этого, корпорация тестирует новую функциональность — Firefox Relay. С её помощью пользователи смогут генерировать уникальные псевдонимы, которые помогут спрятать адрес электронной почты от рекламных компаний и спамеров.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru