



Nexus: преемник Android-трояна SOVA, нацеленный на 40 банковских приложений

Nexus: преемник Android-трояна SOVA, нацеленный на 40 банковских приложений

Nexus: преемник Android-трояна SOVA, нацеленный на 40 банковских приложений

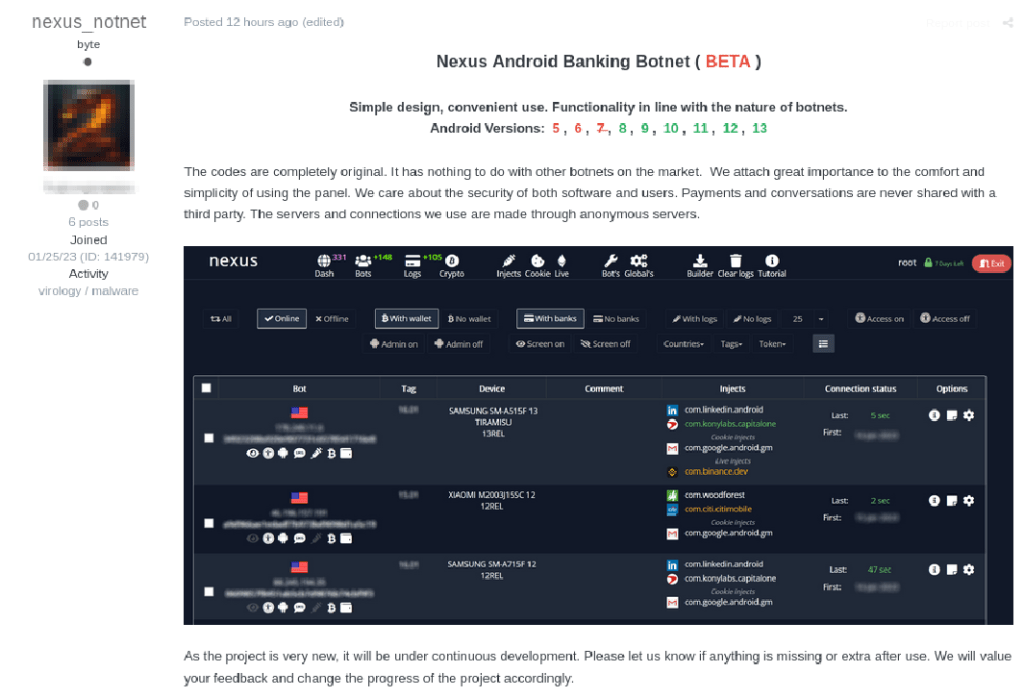
Исследователи из Cyble обнаружили в даркнете рекламу нового банковского трояна для Android. Анализ образцов Nexus показал, что по коду он схож с SOVA v.5, а список приложений для кражи учетных данных содержит 40 позиций.

Эксперты полагают, что авторы SOVA попросту провели ребрендинг и обновили список атакуемых банков. Новобранец распространяется с помощью поддельных страниц YouTube Vanced, отдающих его под видом одноименного клиента. По состоянию на 12 марта вредоносный APK детектируют 26 из 64 антивирусов коллекции VirusTotal.


При первом запуске Nexus запрашивает доступ к Accessibility Service. Спецвозможности позволят банкеру расширить свой список разрешений, включить режим администратора, фиксировать ввод с клавиатуры.

Совокупно троян запрашивает 50 различных разрешений. Как минимум 14 из них используются для совершения следующих действий:

  • чтение, перехват и отправка СМС;
  • просмотр адресной книги, списка аккаунтов, текущих и недавно завершенных задач;
  • подмена хранимых контактных данных;
  • звонки без ведома пользователя;
  • чтение, запись и удаление файлов на внешней карте памяти;
  • отключение блокировки телефона и парольной защиты;
  • установка дополнительных приложений.

Командный сервер Nexus расположен в США; соответствующий IP-адрес выделен германскому хостинг-провайдеру Hetzner Online. Установив соединение, вредонос отсылает конфиденциальную информацию, в том числе журналы Accessibility и список установленных приложений.

Последний при получении сравнивается со списком целевых банковских программ на 40 позиций. При выявлении совпадений резидентному зловреду отдается команда enableinject с именем пакета, инициирующая загрузку HTML-кода. Фишинговая страница открывается в WebView при каждом запуске атакуемого приложения.

Новоявленный банкер умеет воровать 2FA-коды из Google Authenticator, сид-фразы для получения доступа к Trust и Exodus, а также информацию о балансе на этих кошельках. Кроме того, Nexus, как и SOVA v5, снабжен модулем для шифрования файлов на зараженном устройстве. Используемый алгоритм тот же — AES.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru