



Новый ботнет GoBruteforcer атакует службы phpMyAdmin, MySQL, FTP, Postgres

Новый ботнет GoBruteforcer атакует службы phpMyAdmin, MySQL, FTP, Postgres

Новый ботнет GoBruteforcer атакует службы phpMyAdmin, MySQL, FTP, Postgres

На ландшафте киберугроз появился новый Golang-ботнет, заражающий веб-серверы, на которых запущены phpMyAdmin, MySQL, FTP и Postgres. Вредонос, получивший имя GoBruteforcer, сканирует Сеть, пытаясь найти уязвимые установки.

Первыми на GoBruteforcer обратили внимание исследователи из команды Unit 42 (принадлежит Palo Alto Networks). По их словам, ботнет совместим с архитектурами x86, x64 и ARM. Как можно понять из имени зловреда, он пытается брутфорсить *nix-девайсы, используя слабые связки «логин-пароль».

«Для запуска зловреду нужно соблюсти ряд условий в системе жертвы. Например, ему требуются специальные аргументы и установленные службы (со слабыми паролями)», — объясняют специалисты.

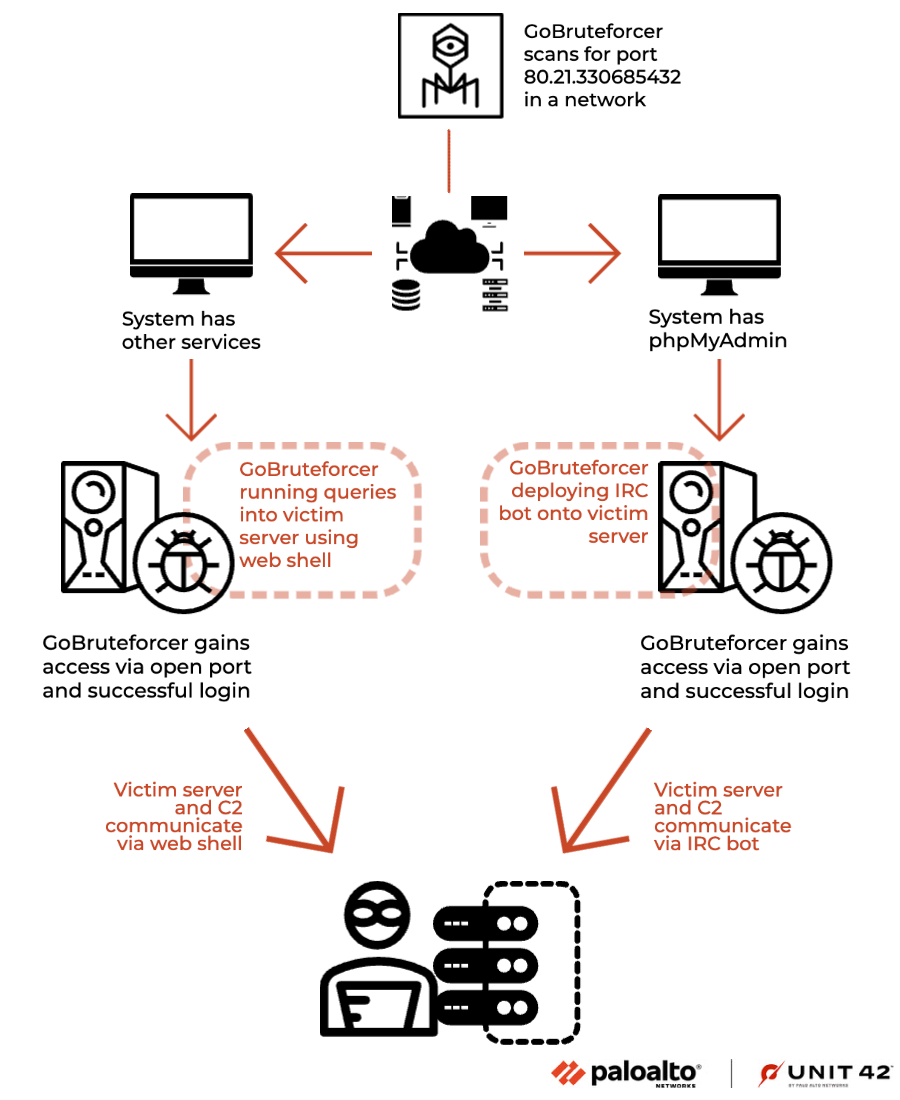
Для каждого найденного IP-адреса GoBruteforcer сканирует наличие служб phpMyAdmin, MySQL, FTP и Postgres. Если он обнаруживает открытый порт, принимающий соединения, будет попытка войти с помощью жёстко заданных в коде учётных данных.

После успешного входа ботнет разворачивает IRC-бота на скомпрометированных системах phpMyAdmin и веб-шелл PHP, если установлены другие атакуемые службы. На следующем этапе GoBruteforcer пытается достучаться до командного сервера и ждёт инструкций.


Эксперты считают, что GoBruteforcer находится в стадии доработки. Скорее всего, авторы вредоноса научат своё детище обходить защитные решения и ещё успешнее атаковать веб-серверы. Таким образом, вектор проникновения и пейлоады скоро могут измениться.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru