



Новый ботнет GoBruteforcer атакует службы phpMyAdmin, MySQL, FTP, Postgres

Новый ботнет GoBruteforcer атакует службы phpMyAdmin, MySQL, FTP, Postgres

Новый ботнет GoBruteforcer атакует службы phpMyAdmin, MySQL, FTP, Postgres

На ландшафте киберугроз появился новый Golang-ботнет, заражающий веб-серверы, на которых запущены phpMyAdmin, MySQL, FTP и Postgres. Вредонос, получивший имя GoBruteforcer, сканирует Сеть, пытаясь найти уязвимые установки.

Первыми на GoBruteforcer обратили внимание исследователи из команды Unit 42 (принадлежит Palo Alto Networks). По их словам, ботнет совместим с архитектурами x86, x64 и ARM. Как можно понять из имени зловреда, он пытается брутфорсить *nix-девайсы, используя слабые связки «логин-пароль».

«Для запуска зловреду нужно соблюсти ряд условий в системе жертвы. Например, ему требуются специальные аргументы и установленные службы (со слабыми паролями)», — объясняют специалисты.

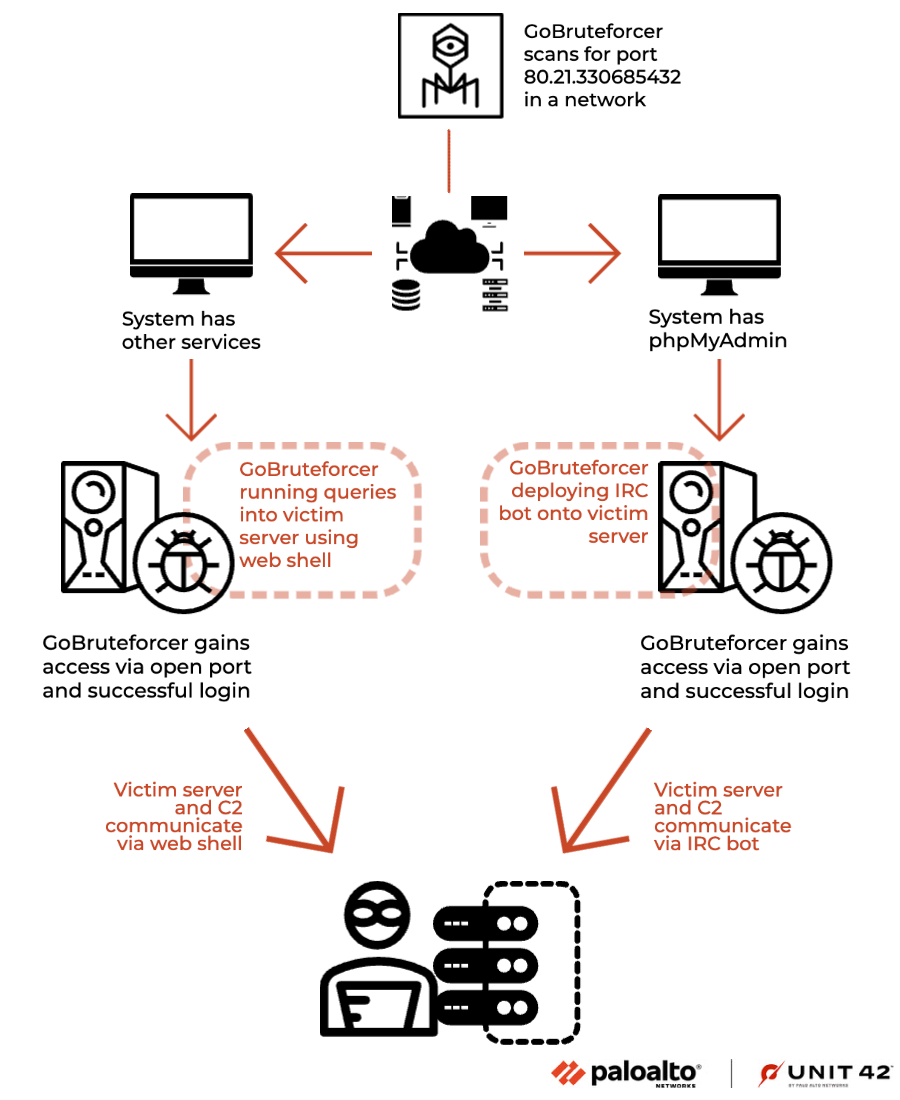
Для каждого найденного IP-адреса GoBruteforcer сканирует наличие служб phpMyAdmin, MySQL, FTP и Postgres. Если он обнаруживает открытый порт, принимающий соединения, будет попытка войти с помощью жёстко заданных в коде учётных данных.

После успешного входа ботнет разворачивает IRC-бота на скомпрометированных системах phpMyAdmin и веб-шелл PHP, если установлены другие атакуемые службы. На следующем этапе GoBruteforcer пытается достучаться до командного сервера и ждёт инструкций.


Эксперты считают, что GoBruteforcer находится в стадии доработки. Скорее всего, авторы вредоноса научат своё детище обходить защитные решения и ещё успешнее атаковать веб-серверы. Таким образом, вектор проникновения и пейлоады скоро могут измениться.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru